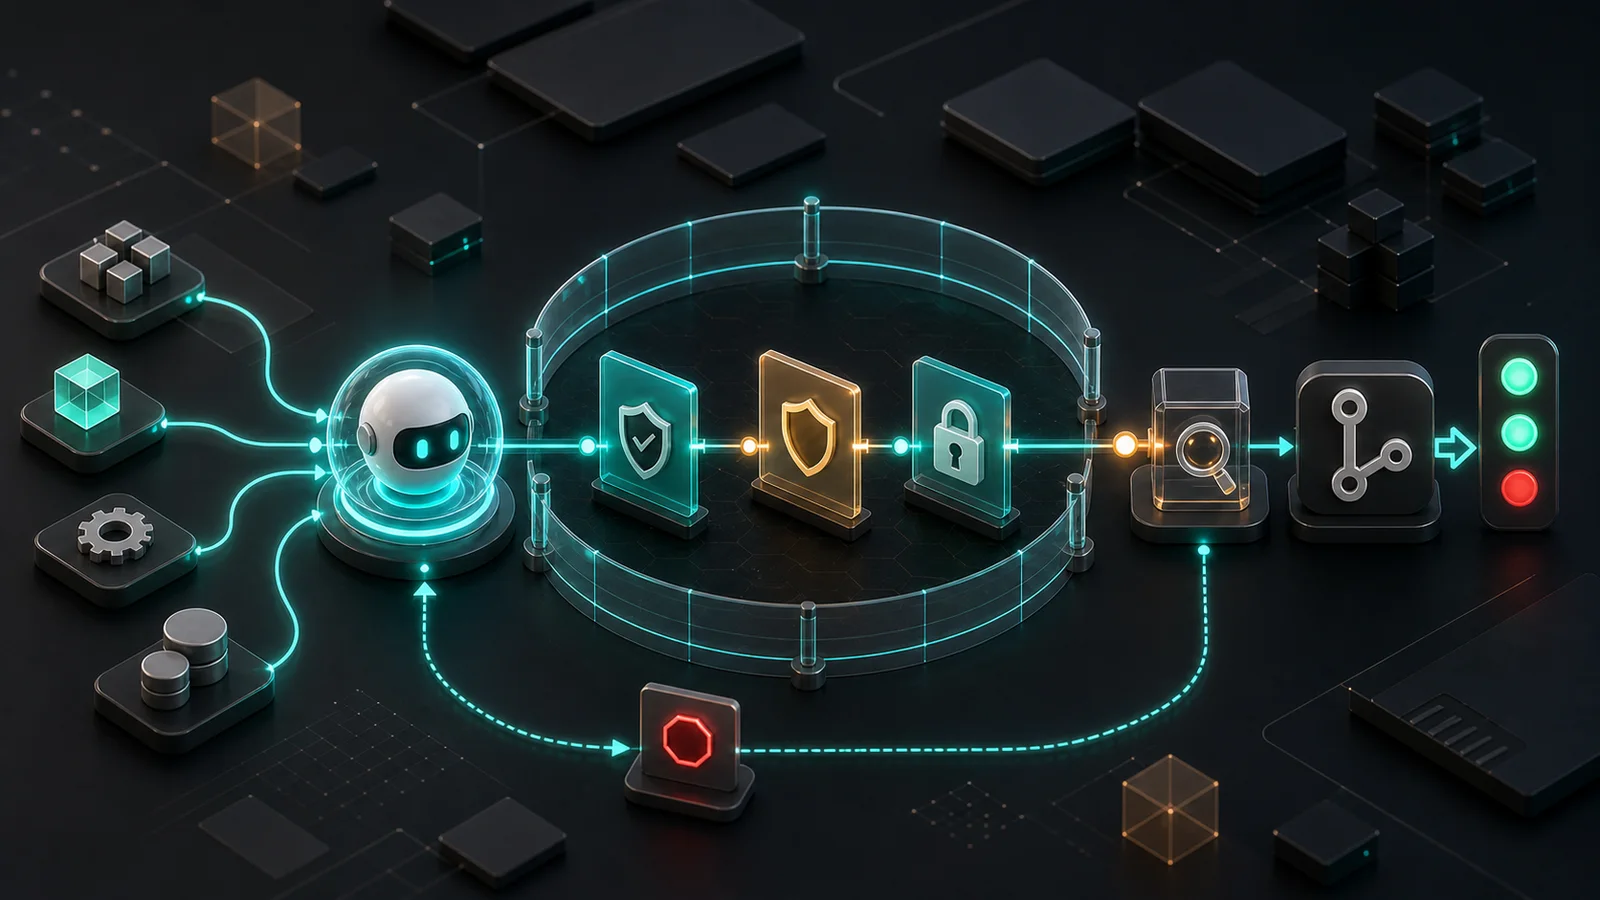
MCP con allowlist mantiene a los agentes bajo control
En 2026, una investigación MCP halló 57 amenazas; usa allowlist por herramienta, registro privado, CI y logs para agentes.
|
Soy Samuel Fajreldines Soy especialista en todo el ecosistema JavaScript y TypeScript (incluyendo Node.js, React, Angular y Vue.js) Soy experto en IA y en crear soluciones integradas con IA Soy experto en DevOps y Arquitectura Serverless (AWS, Google Cloud y Azure) Soy experto en PHP y sus frameworks (como Codeigniter y Laravel). |
|
Samuel Fajreldines Soy especialista en todo el ecosistema JavaScript y TypeScript (incluyendo Node.js, React, Angular y Vue.js) Soy experto en IA y en crear soluciones integradas con IA Soy experto en DevOps y Arquitectura Serverless (AWS, Google Cloud y Azure) Soy experto en PHP y sus frameworks (como Codeigniter y Laravel).
|
En 2026, una investigación MCP halló 57 amenazas; usa allowlist por herramienta, registro privado, CI y logs para agentes.
Monta un loop autocorrectivo de agente en CI con logs cortos, sandbox, límites de intentos y prueba de PR revisable sin abrir diffs amplios ni perder control.
En 2026, GitLab midió 85% viendo la revisión como cuello de botella; usa specs ejecutables para que el agente pruebe cada cambio.
En 2026, Tenet informó 2.388 organizaciones expuestas; trata eventos Sentry vía MCP como input hostil antes de dejar actuar al agente.
Claude Code documenta 3 cadencias de hooks; usa gates antes, después y al final del loop para reducir riesgo real en agentes de código, MCP, shell y CI.