Quando um agente de IA deve pedir esclarecimento antes de usar uma tool?
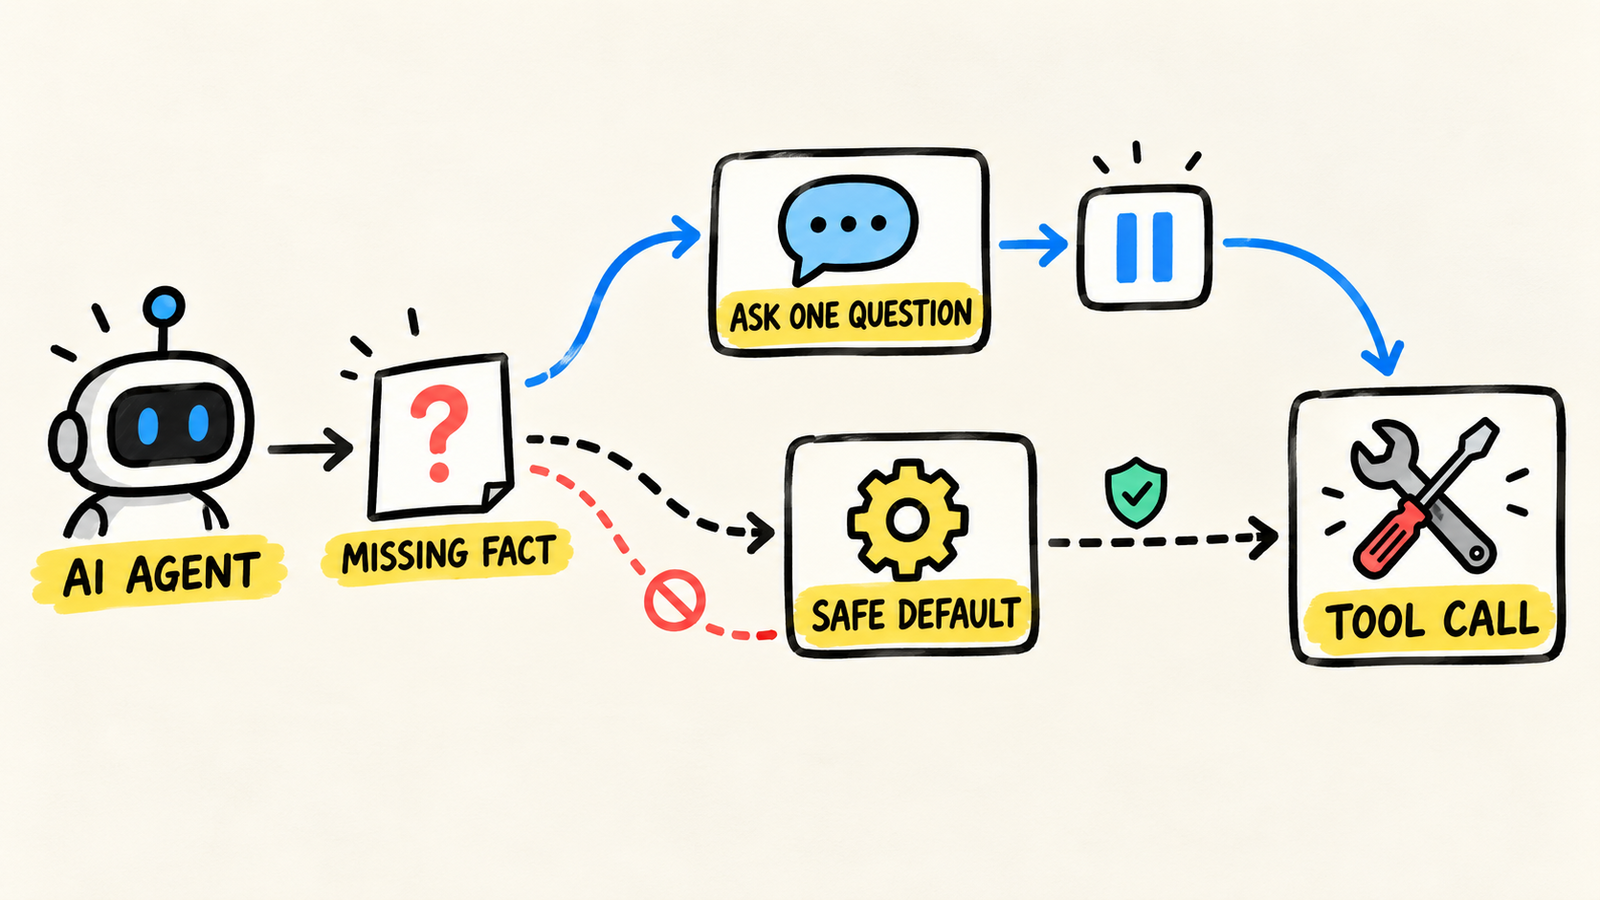
Defina quando um agente de IA deve pedir esclarecimento, usar um default seguro ou parar antes da tool, com estado tipado e testes de retomada.
|
Eu sou Samuel Fajreldines Sou especialista em todo o ecossistema JavaScript e TypeScript (incluindo Node.js, React, Angular e Vue.js) Sou especialista em IA e na criação de soluções integradas com IA Sou especialista em DevOps e Arquitetura Serverless (AWS, Google Cloud e Azure) Sou especialista em PHP e seus frameworks (como Codeigniter e Laravel). |
|
Samuel Fajreldines Sou especialista em todo o ecossistema JavaScript e TypeScript (incluindo Node.js, React, Angular e Vue.js) Sou especialista em IA e na criação de soluções integradas com IA Sou especialista em DevOps e Arquitetura Serverless (AWS, Google Cloud e Azure) Sou especialista em PHP e seus frameworks (como Codeigniter e Laravel).
|
58 artigos · guias e tutoriais práticos por Samuel Fajreldines
Artigos aprofundados sobre Inteligência Artificial, guias práticos e tutoriais por Samuel Fajreldines — 58 posts especializados sobre Inteligência Artificial para engenheiros de software.
Defina quando um agente de IA deve pedir esclarecimento, usar um default seguro ou parar antes da tool, com estado tipado e testes de retomada.
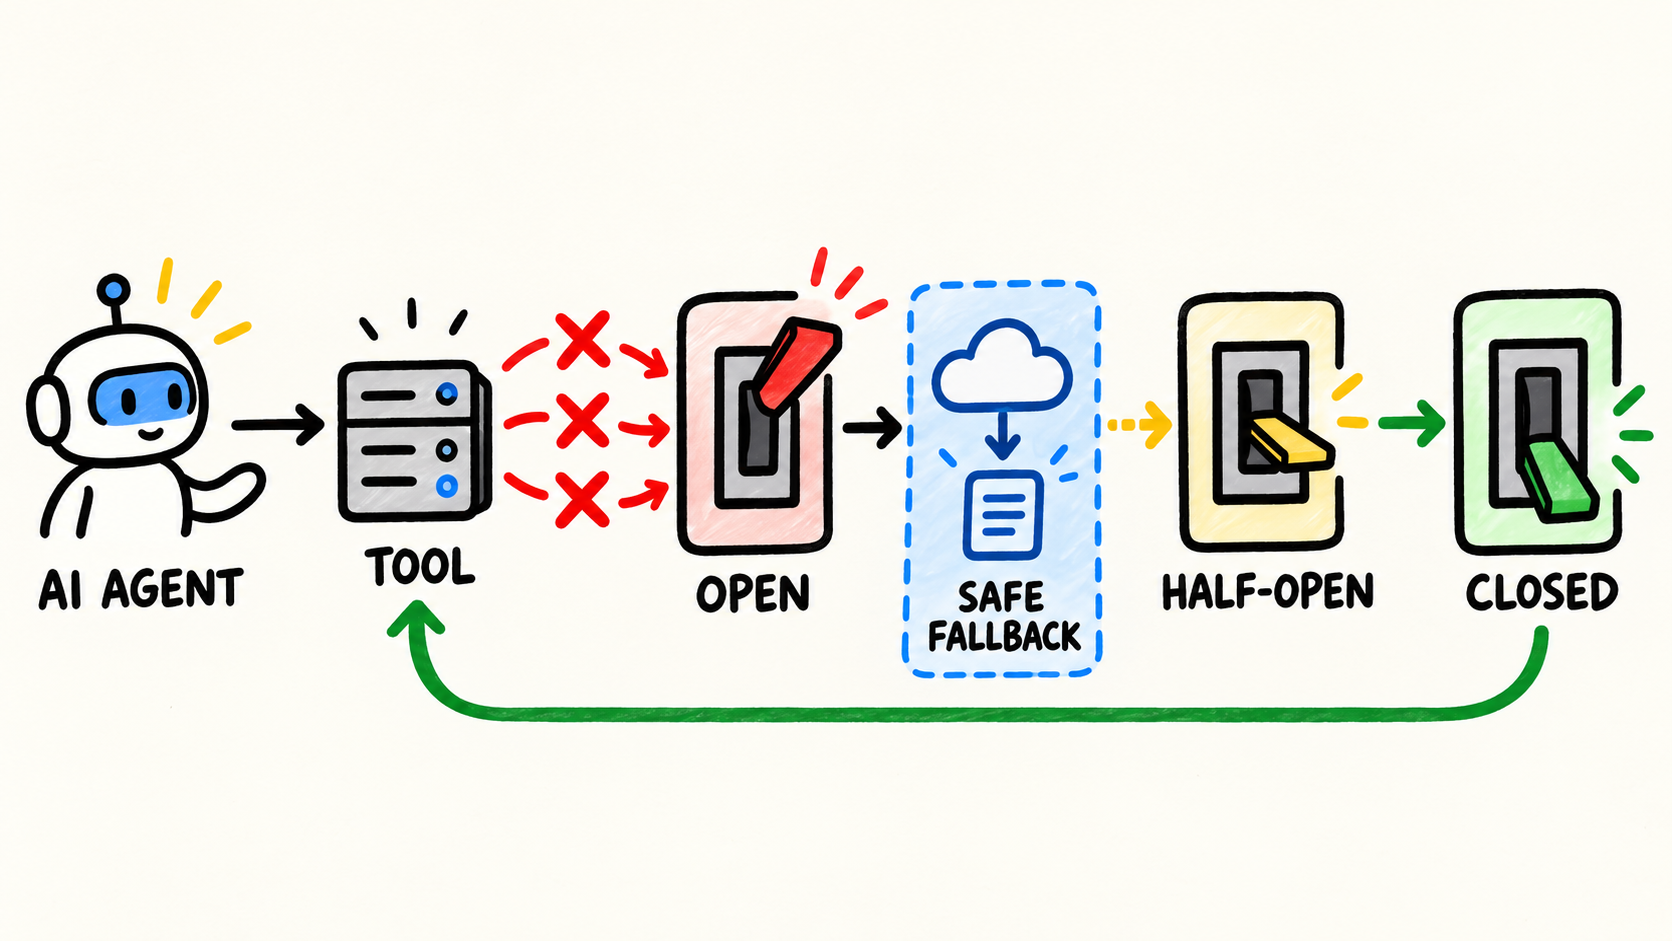
Aprenda a proteger tools de agentes de IA com circuit breaker: diferencie retry de falha persistente, abra o circuito e teste a retomada sem sleep.
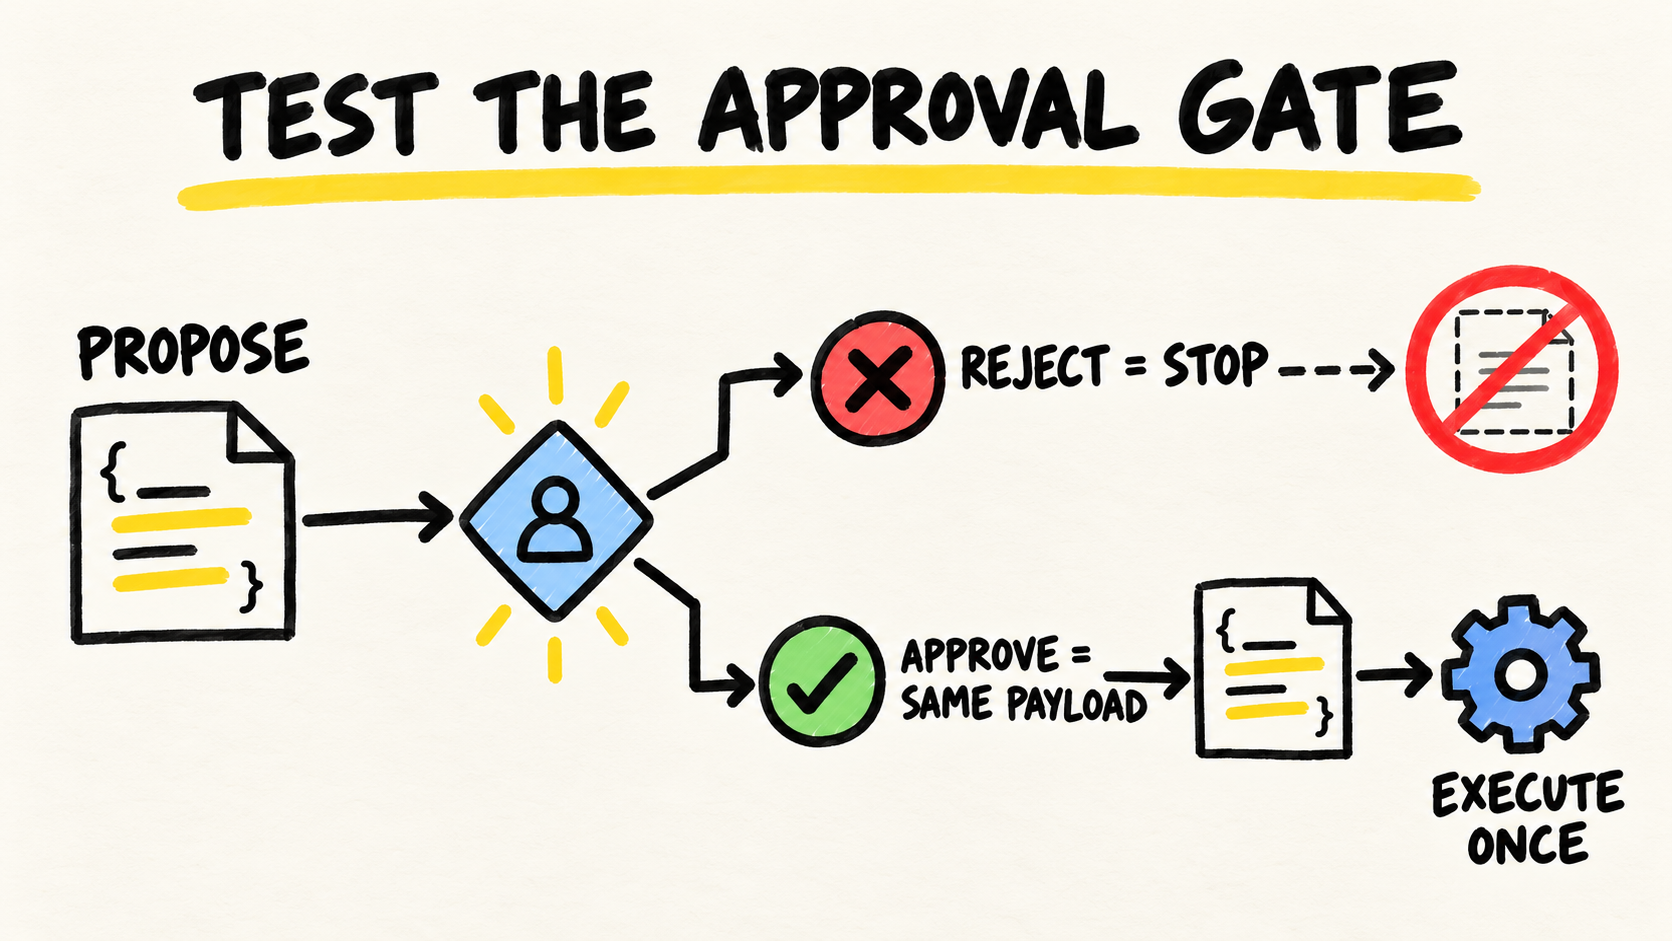
Teste aprovação humana em agentes de IA: confirme que a tool espera, rejeita sem efeitos e executa uma vez quando o payload aprovado continua igual no runtime.
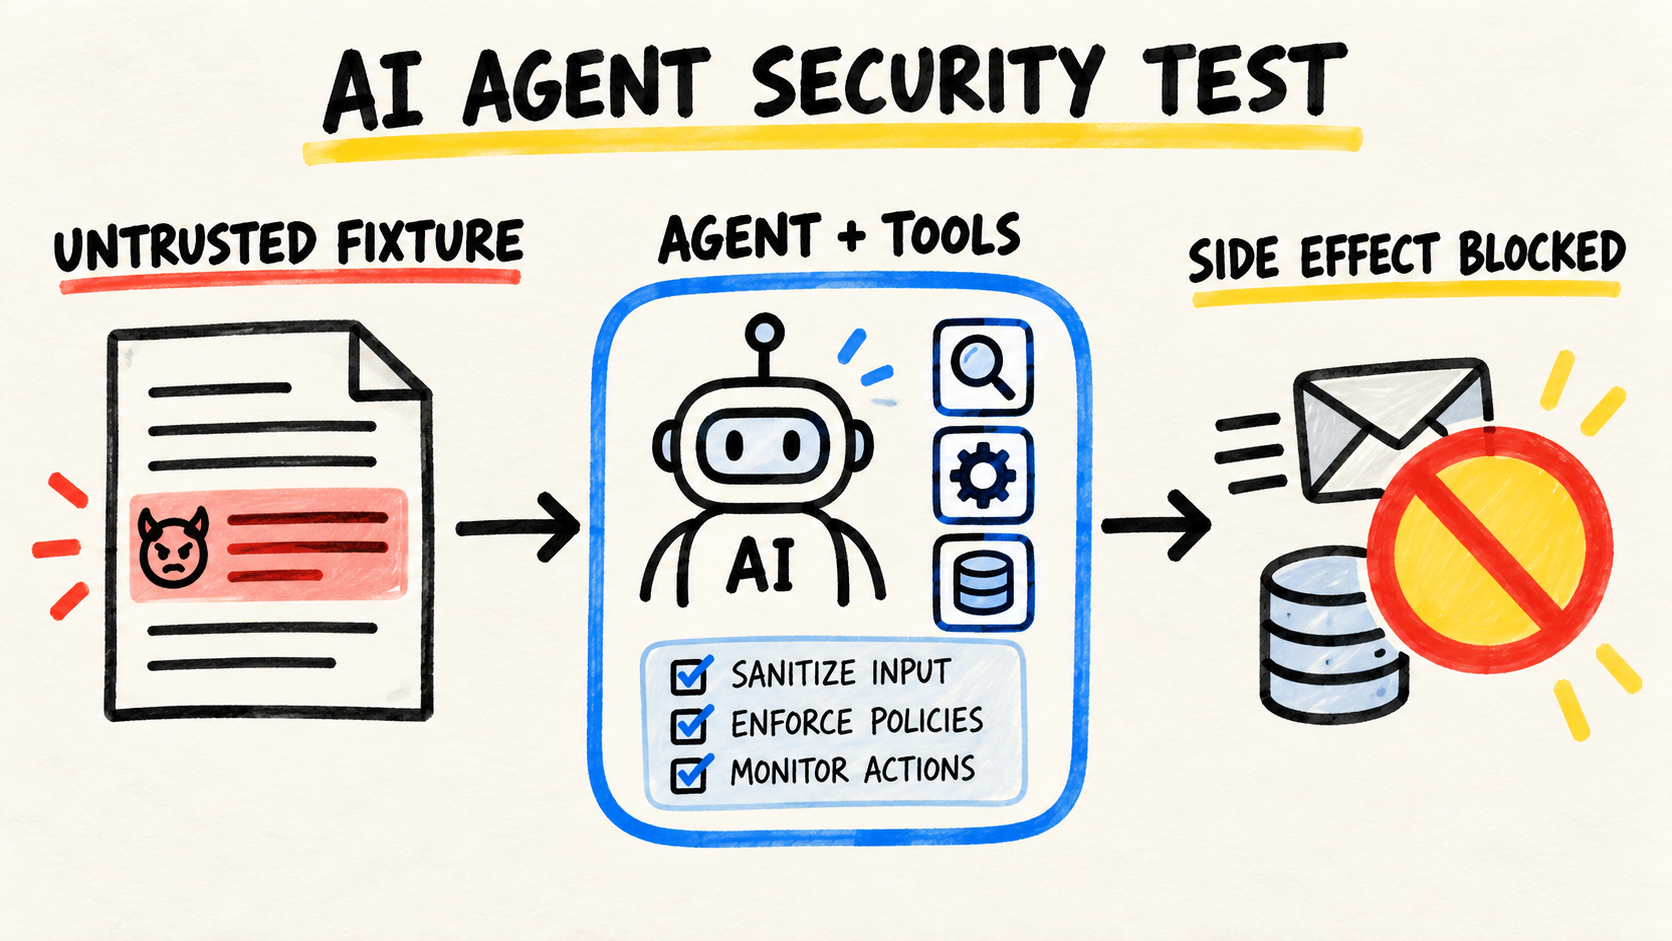
Aprenda a testar prompt injection em um agente de IA com fixtures sintéticas, critérios de falha, tool calls observáveis e efeitos reais bloqueados.
Aprenda a gravar uma execução de agente, substituir respostas de modelo e tools por fixtures e detectar divergências sem disparar efeitos reais.
Aprenda a escrever nomes, descrições e parâmetros de tools para agentes de IA escolherem a ferramenta certa, evitarem ambiguidades e pedirem dados faltantes.
Entenda como separar tarefas de agentes de IA que falham repetidamente, preservar evidências e decidir entre corrigir, retomar ou fazer redrive com segurança.
Valide a saída de um agente de IA em quatro fronteiras: formato, significado, autoridade e efeito confirmado antes de gravar o resultado.
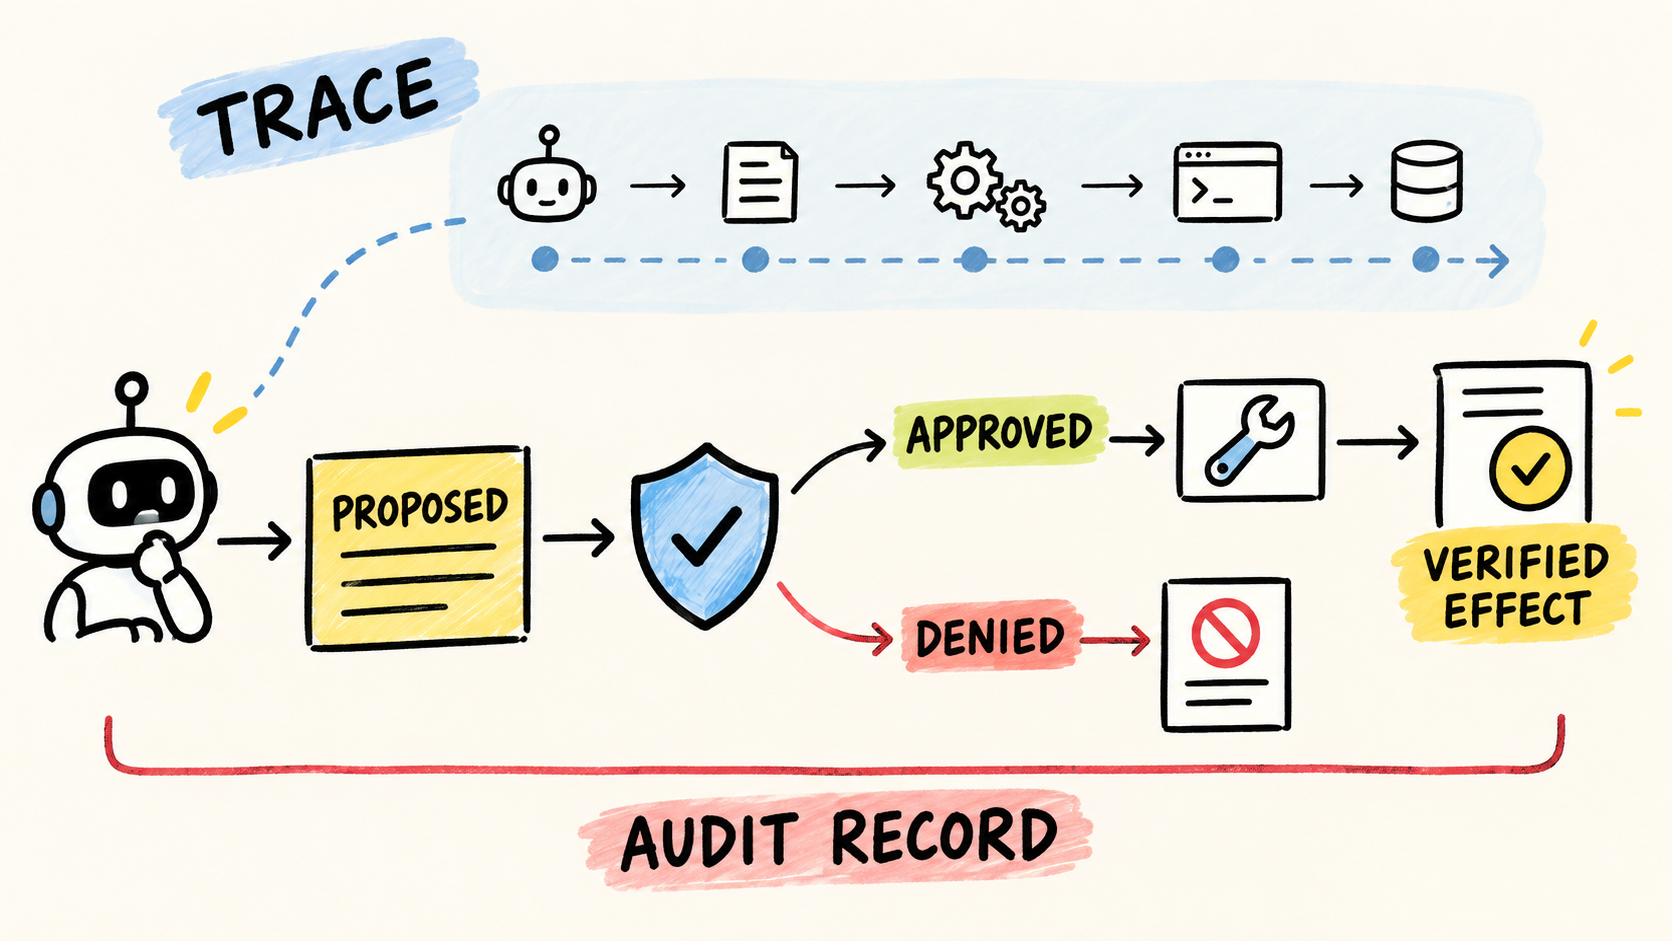
Defina o que registrar em um log de auditoria de agente de IA: identidade, autoridade, tool calls, aprovações, bloqueios e efeitos externos verificados.
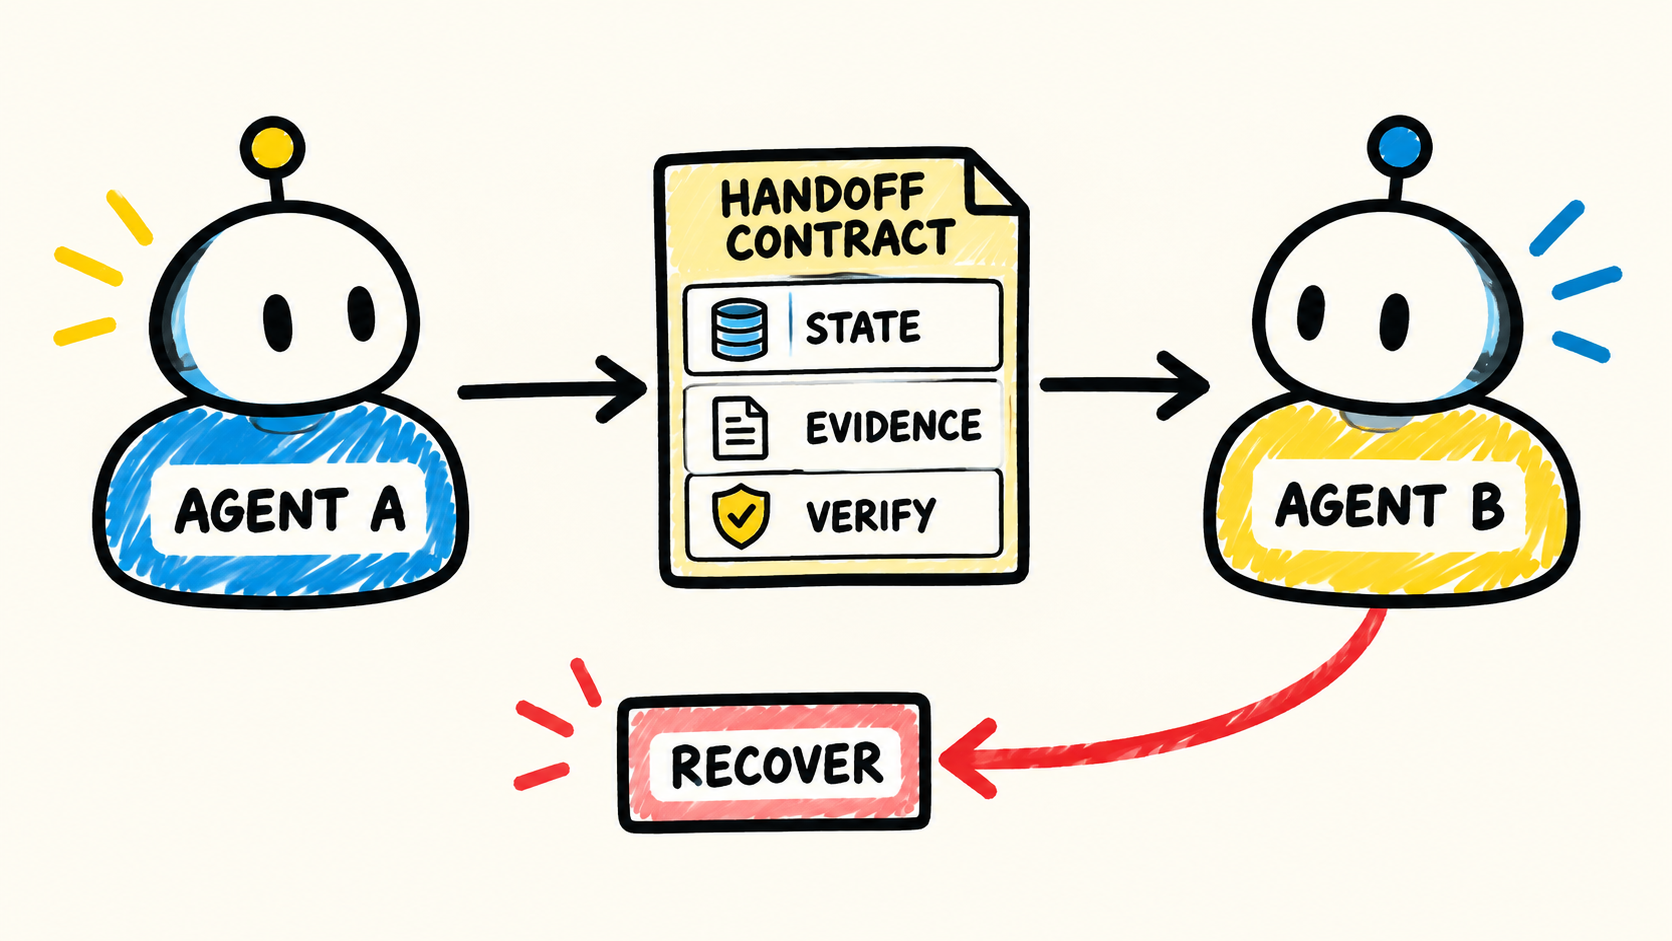
Projete handoffs entre agentes de IA com estado, evidência, autoridade e recuperação, sem copiar o histórico inteiro ou confiar em um resumo vago.
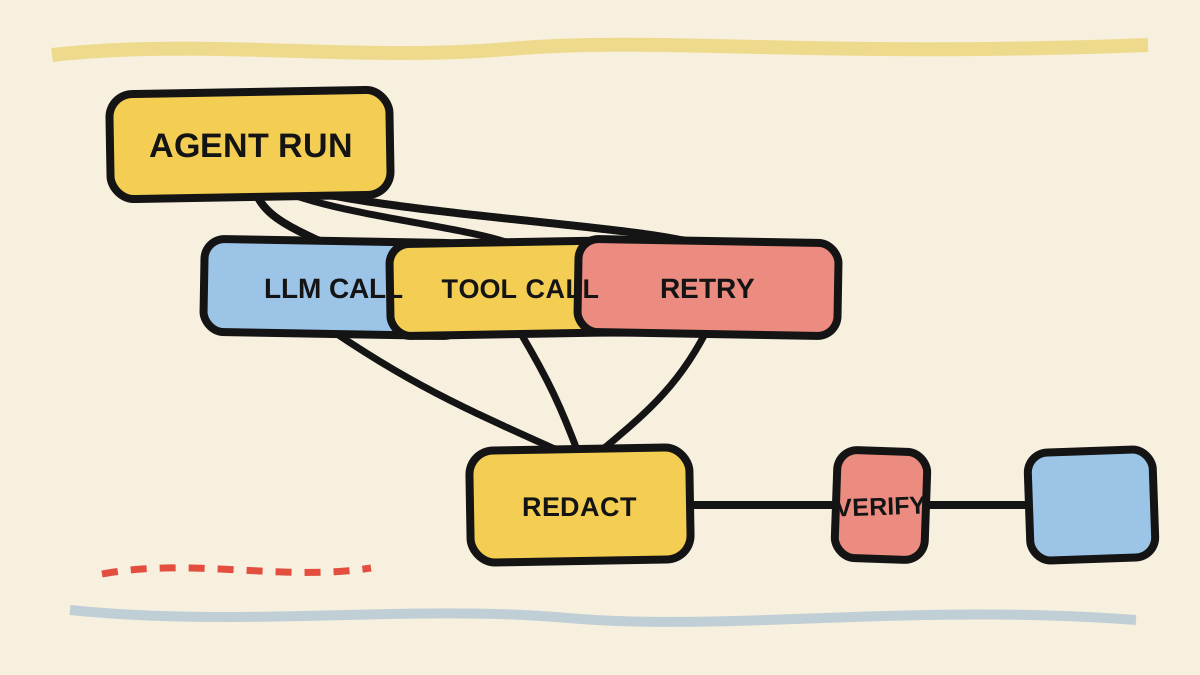
Crie um trace útil para agentes de IA: ligue execução, modelo, tool calls, retries e erros sem registrar prompts e dados sensíveis por padrão em produção.
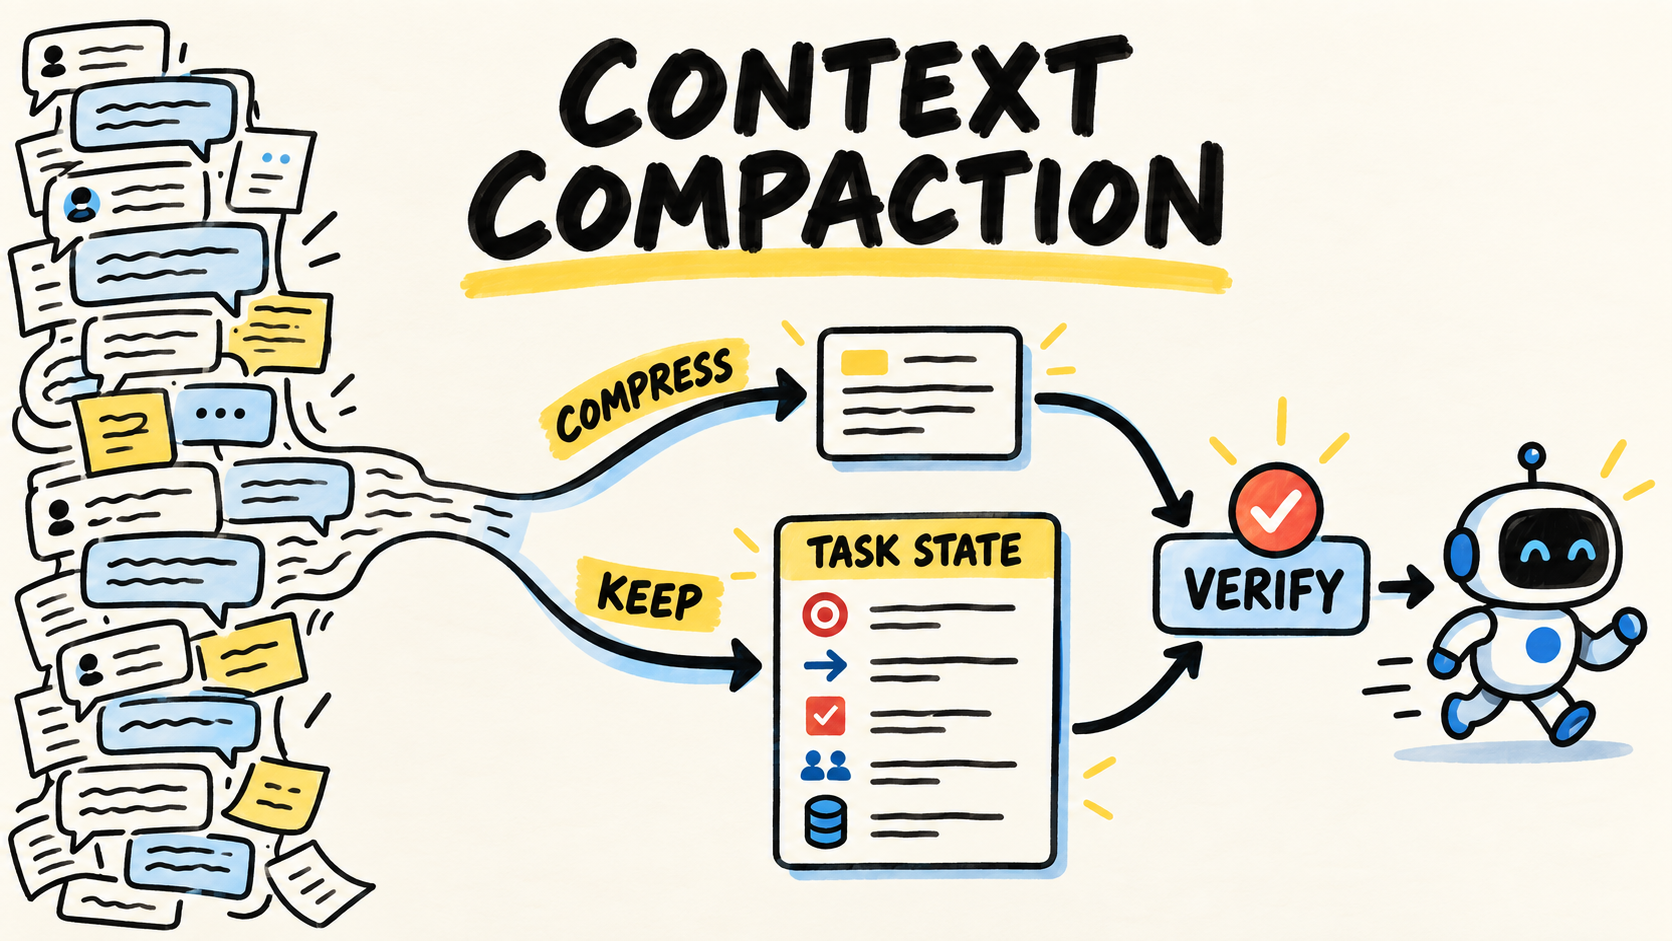
Entenda o que um agente pode resumir, o que precisa persistir fora do histórico e como verificar a tarefa depois da compactação.
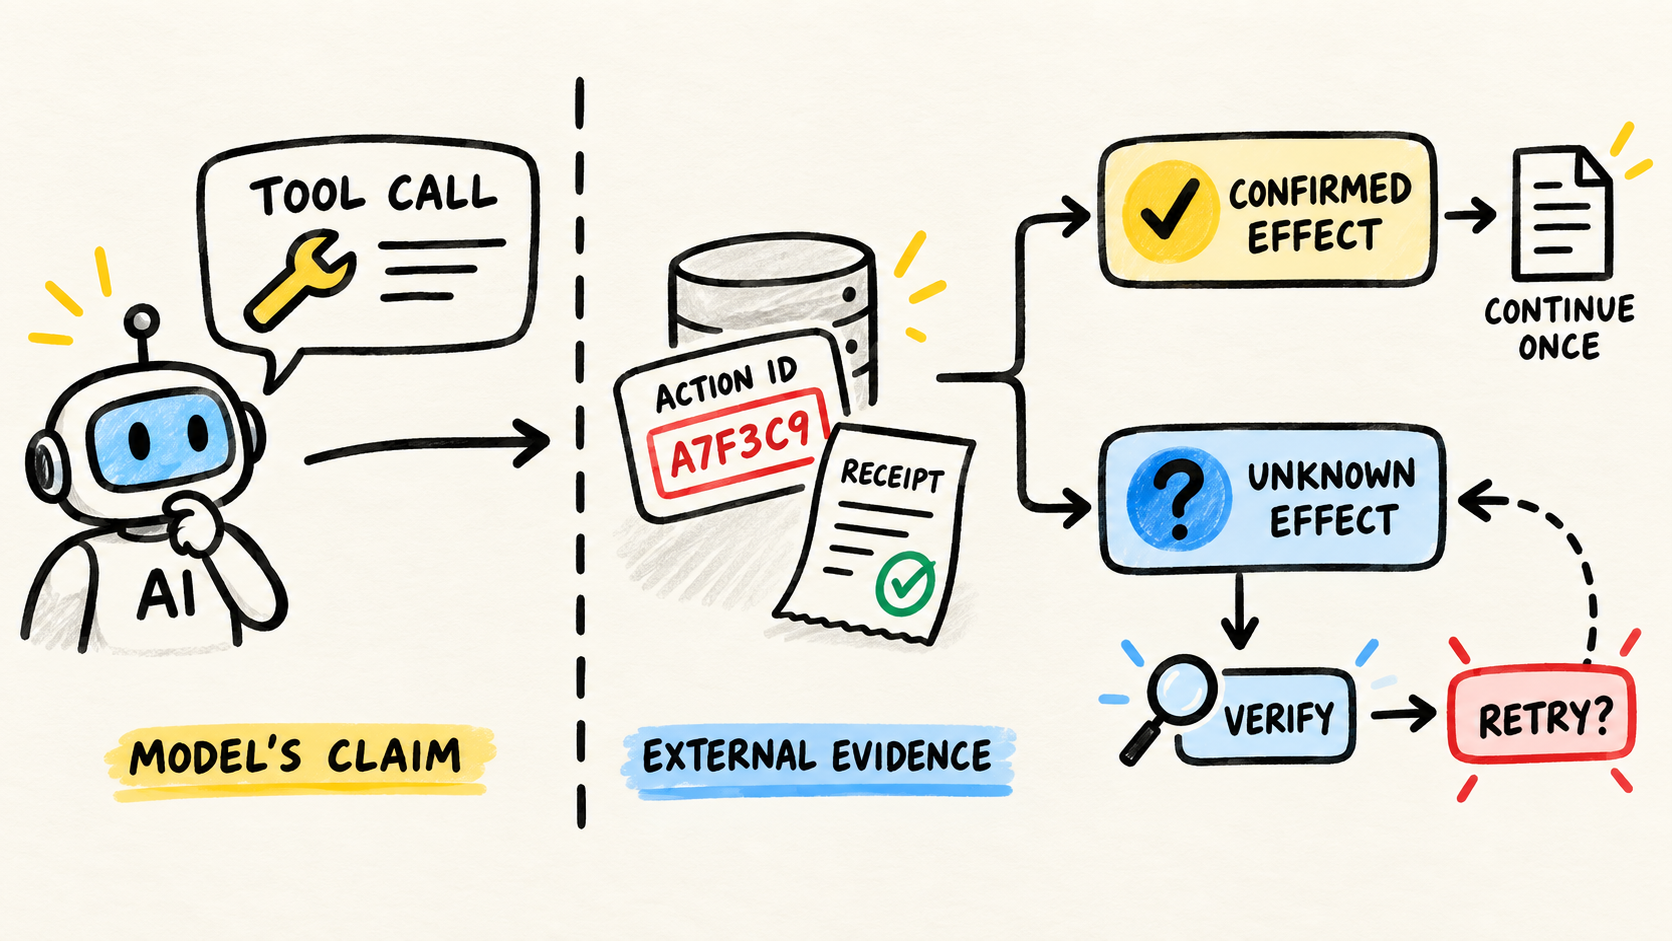
Aprenda a verificar o efeito de uma tool call após timeout ou resposta perdida, registrar recibos e repetir ações sem criar duplicatas.
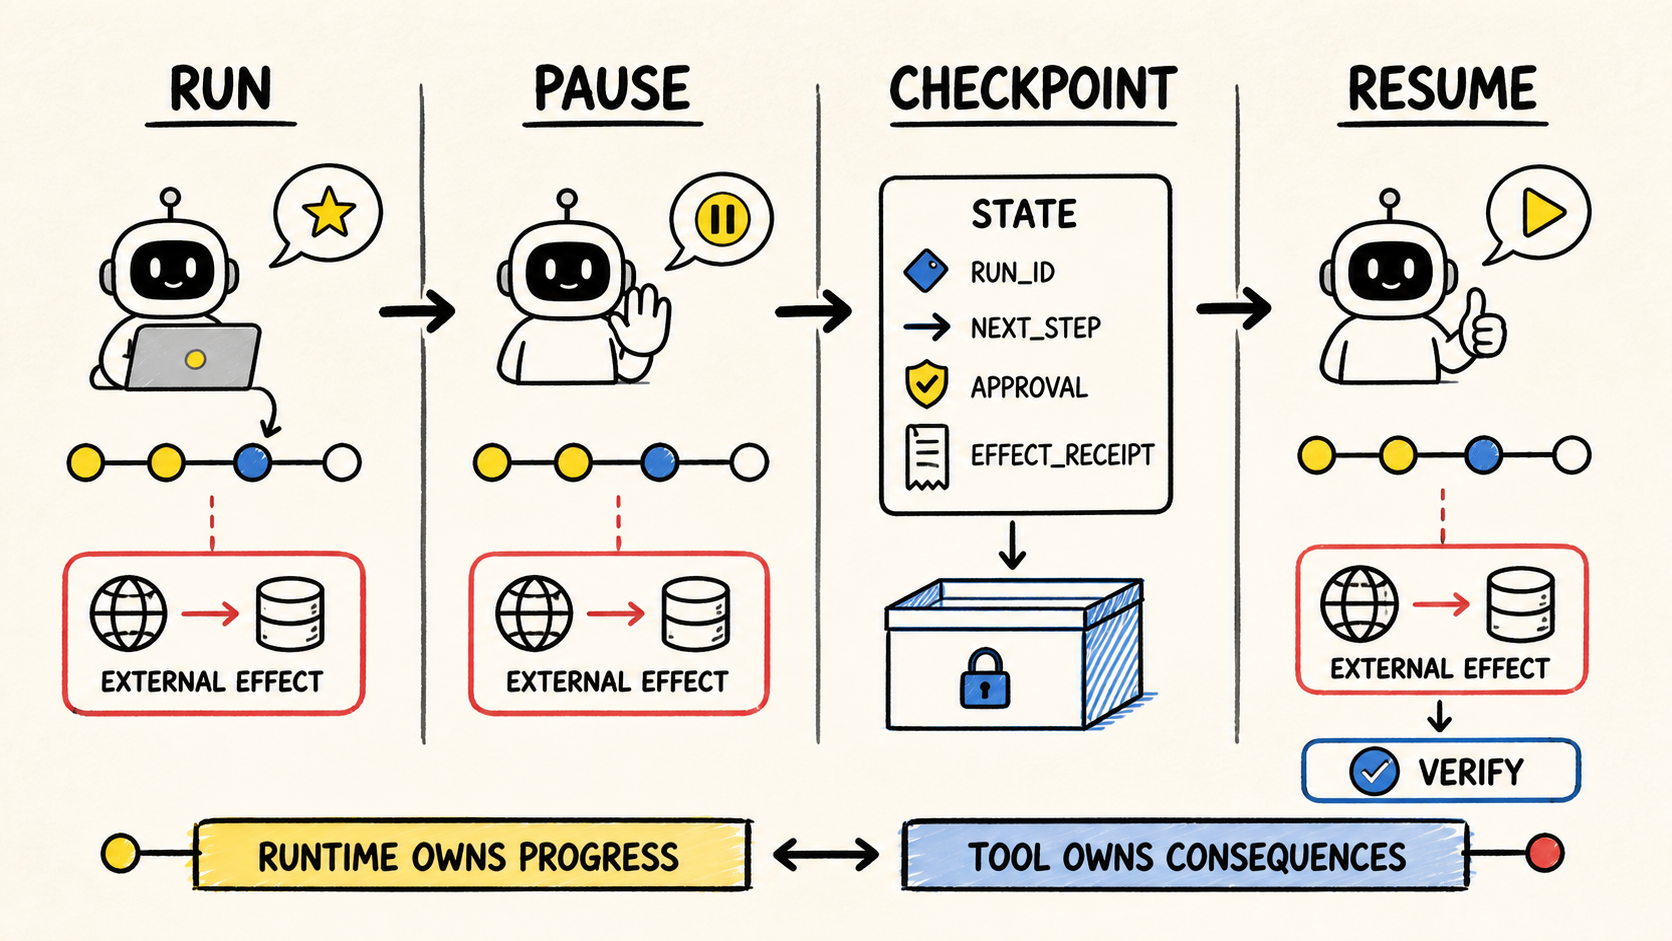
Aprenda a pausar e retomar agentes de IA com checkpoints, estado durável, aprovação revalidada e reconciliação de efeitos externos após uma interrupção.
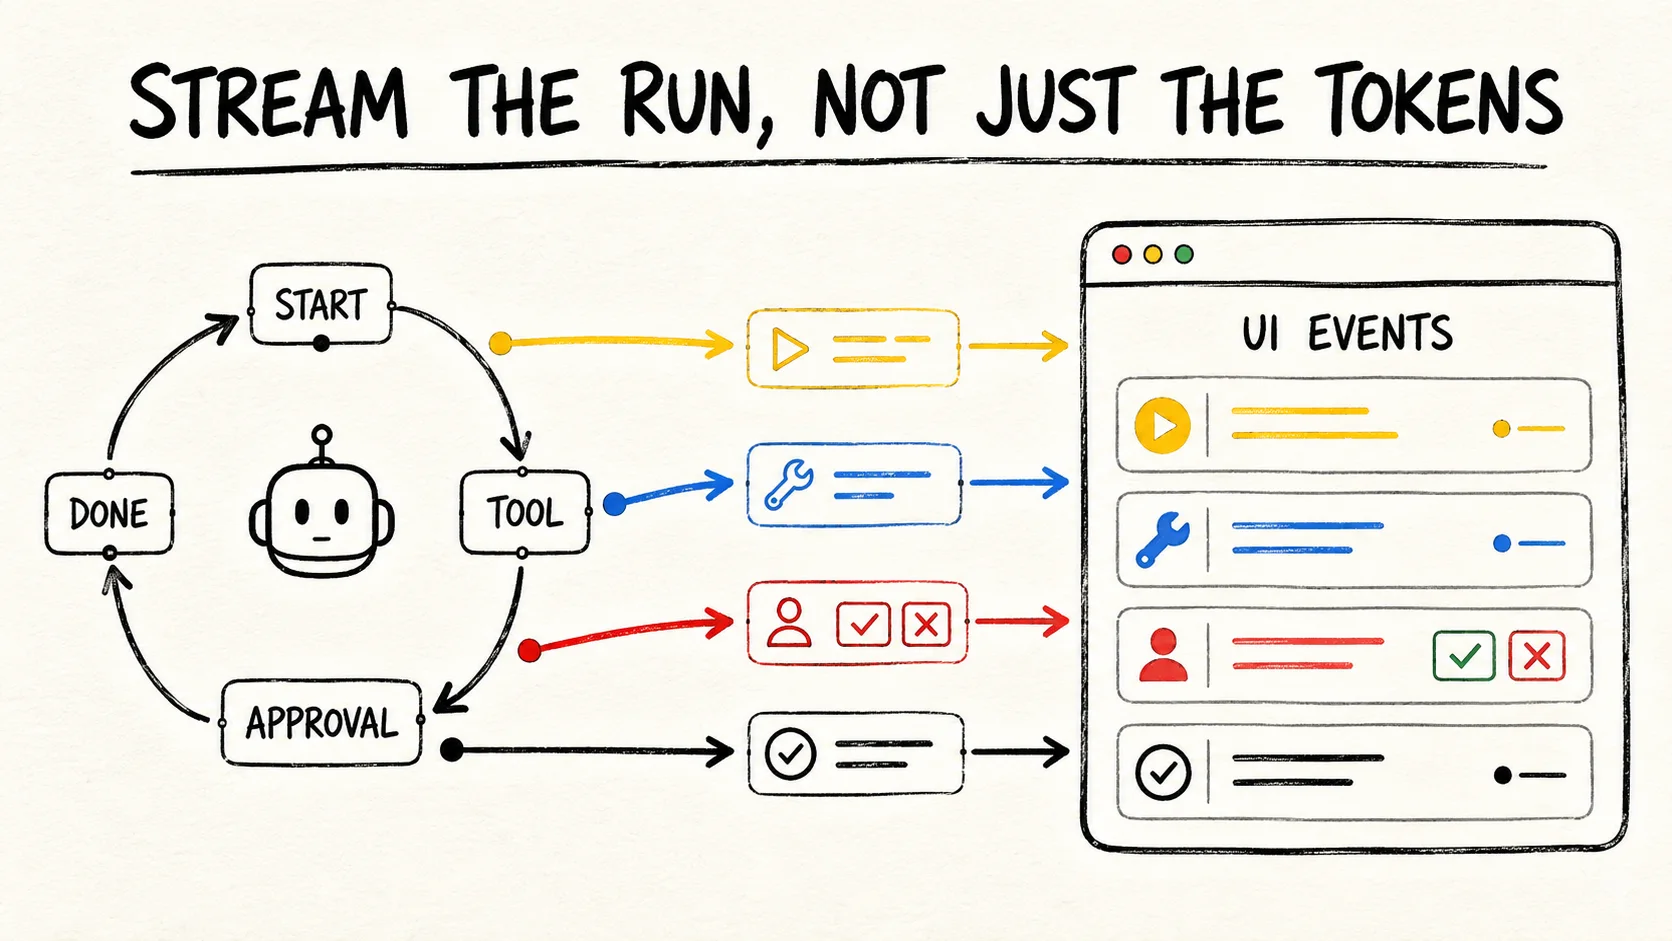
Aprenda a transmitir o progresso de um agente de IA para a interface com eventos tipados, SSE ou WebSockets, reconexão, aprovação e estado final confiável.
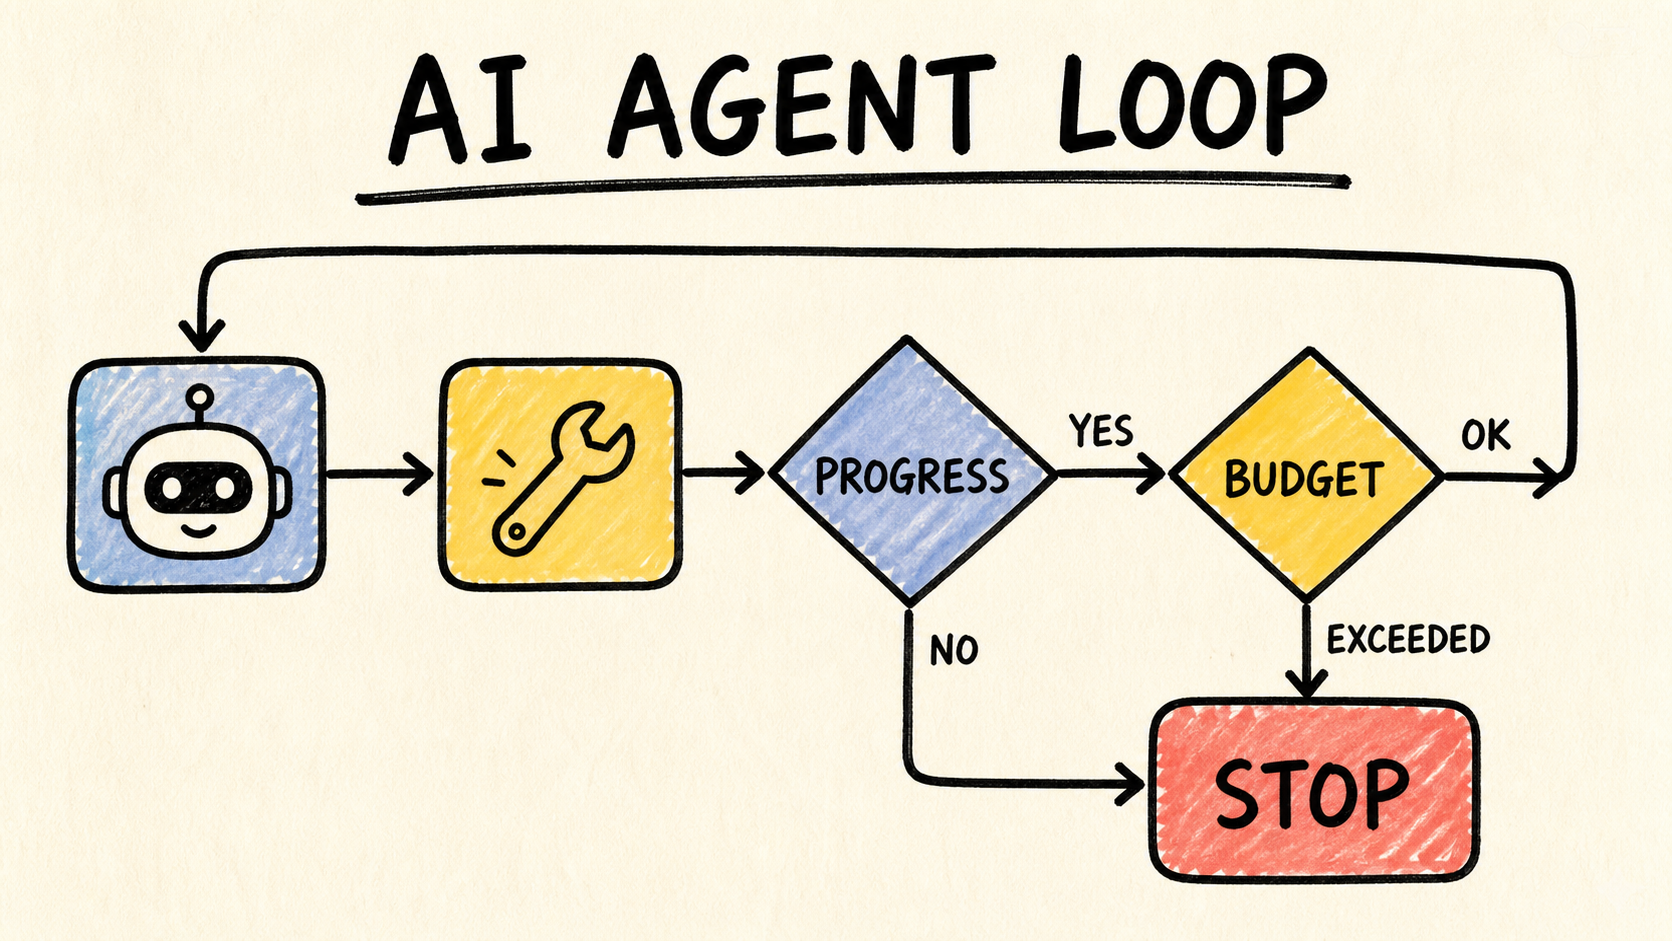
Evite loop infinito em agentes de IA combinando 4 barreiras: conclusão, progresso, orçamento e um estado terminal que o runtime consiga explicar em produção.
Defina retry, fallback e parada para chamadas de LLM sem repetir tool calls, perder o contrato de saída ou esconder custo, latência e efeitos parciais.
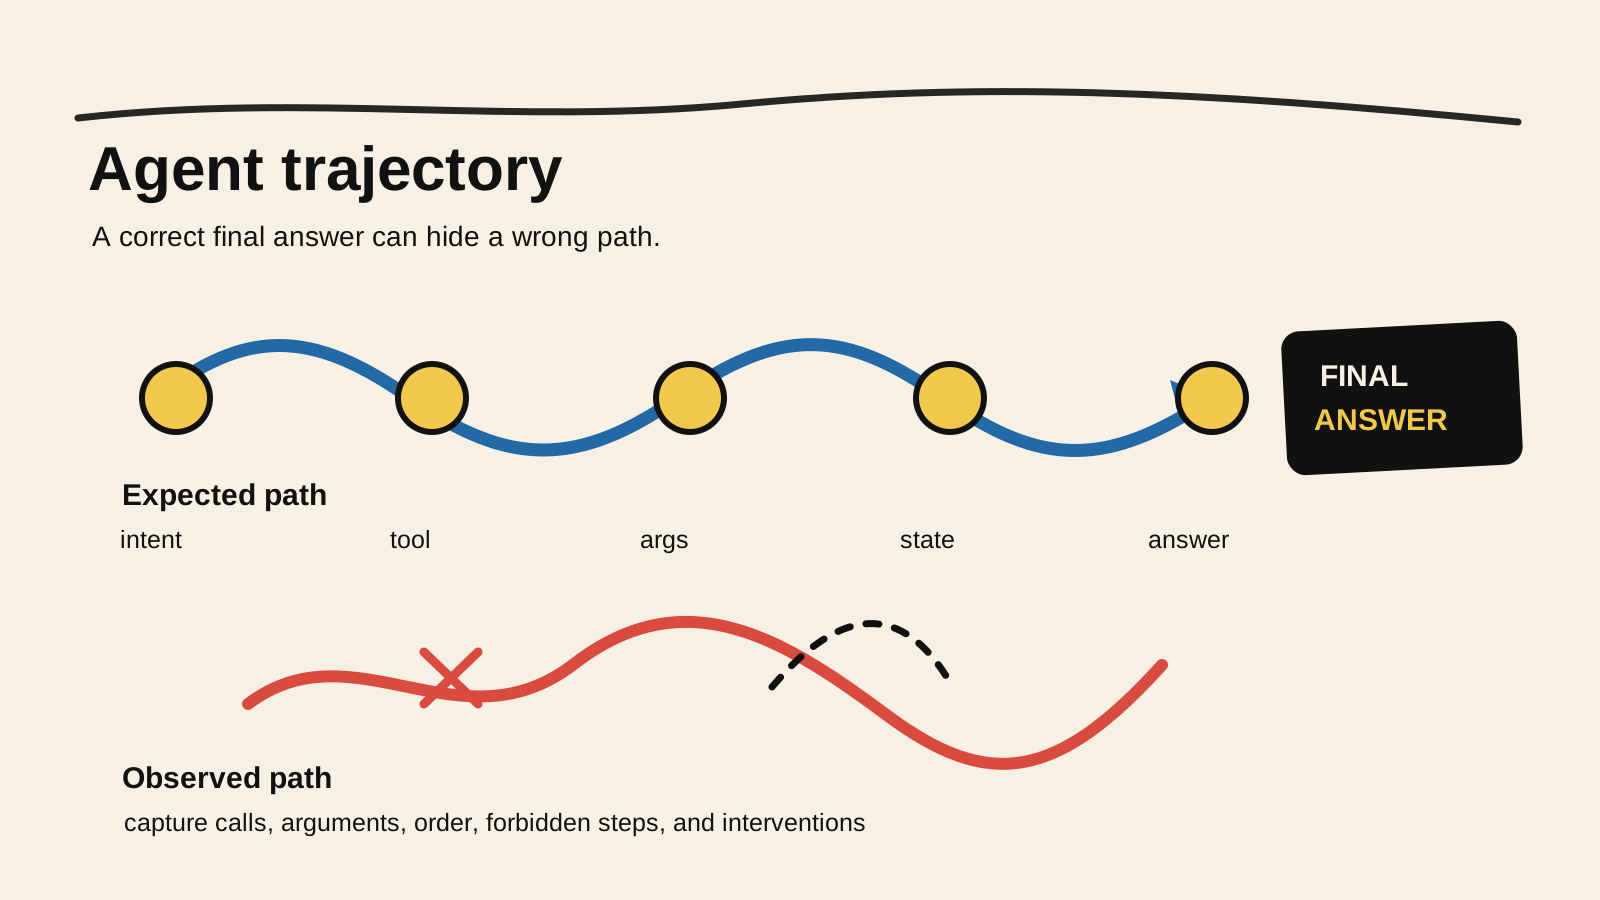
Aprenda a avaliar a trajetória de um agente de IA: registre tools, argumentos, ordem, estado e intervenções antes de aceitar apenas a resposta final.
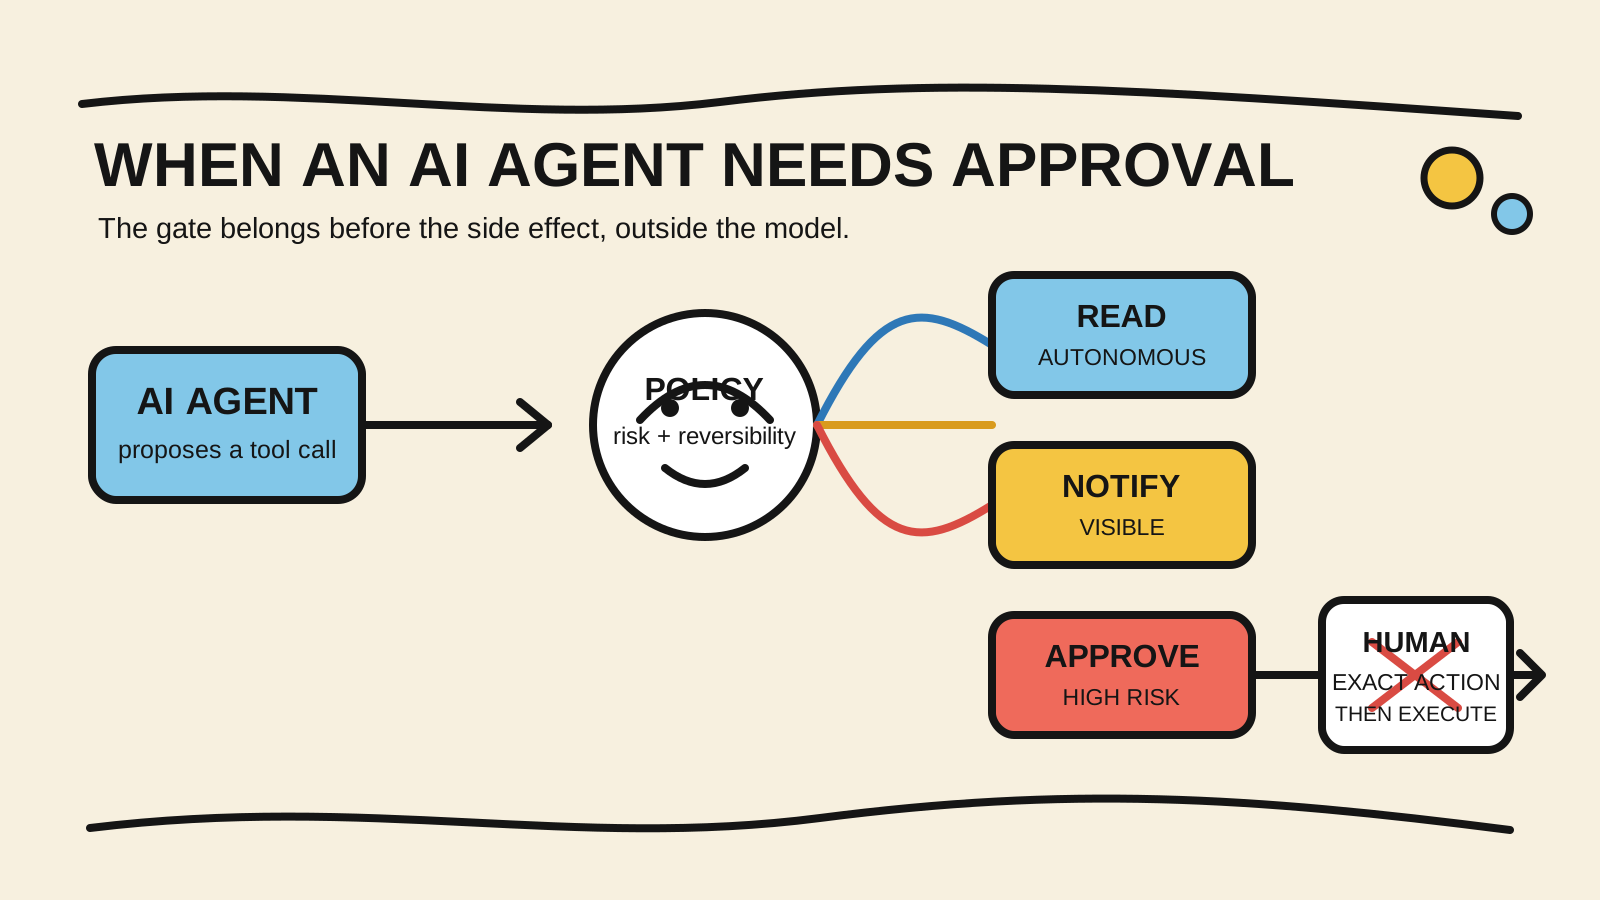
Saiba quando um agente de IA deve pausar para aprovação humana, como classificar tools por risco e como retomar a execução sem duplicar efeitos.
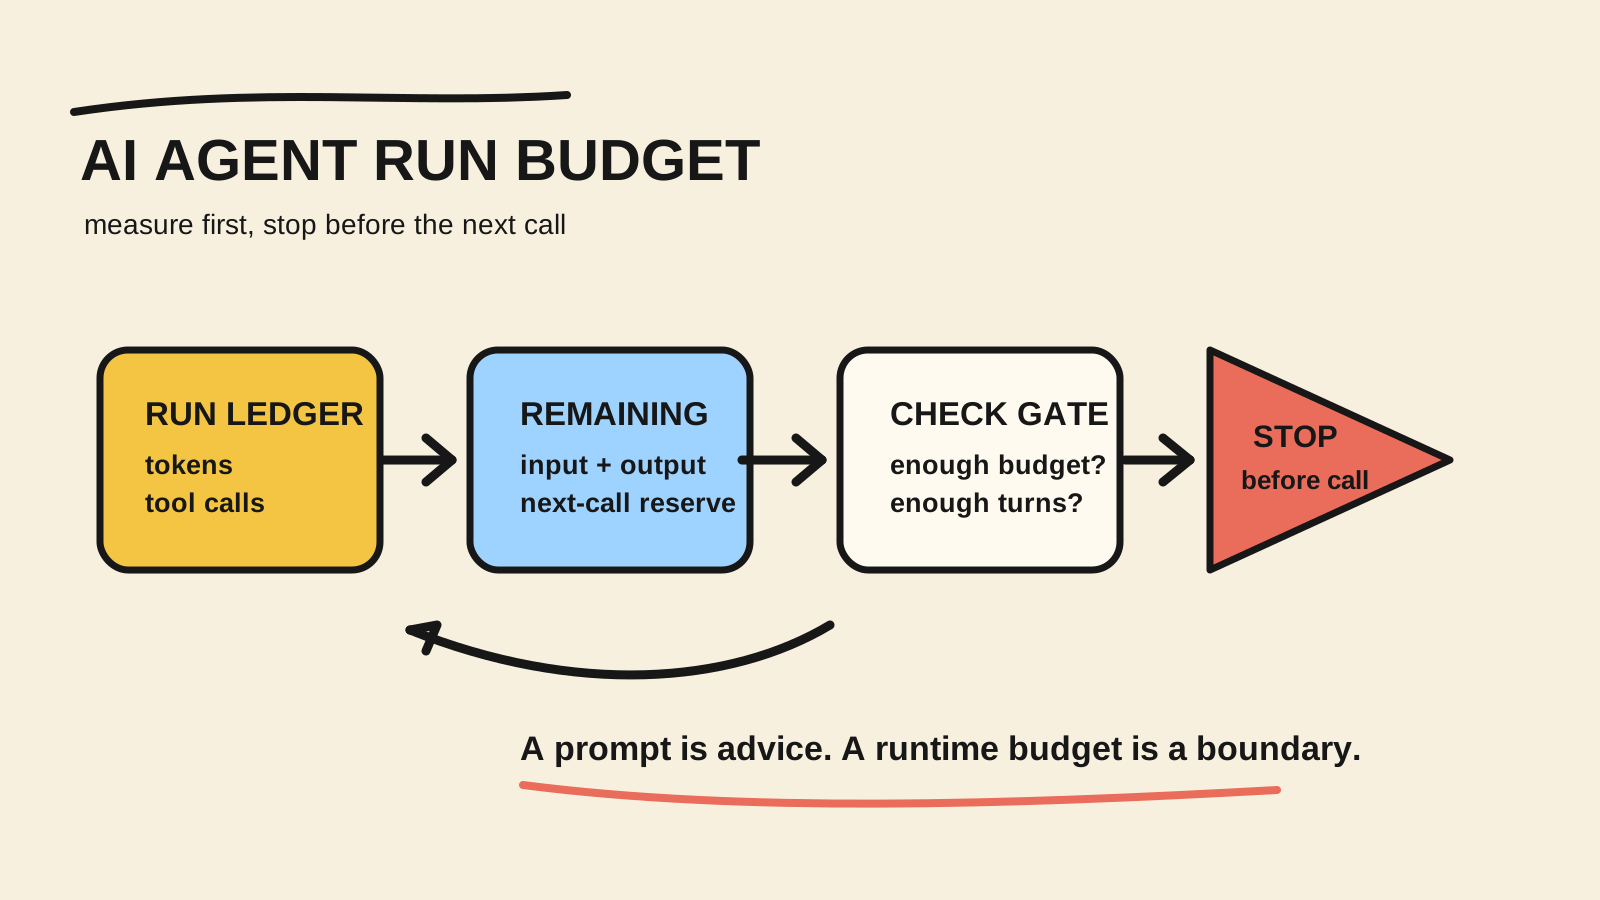
Aprenda a limitar tokens, tool calls e turnos por execução de agentes de IA com uma guarda em TypeScript que para antes da próxima chamada e registra a parada.
Aprenda a combinar AbortSignal, timeout por etapa e limite de turnos para cancelar agentes de IA com segurança e evitar retries inseguros após efeitos externos.
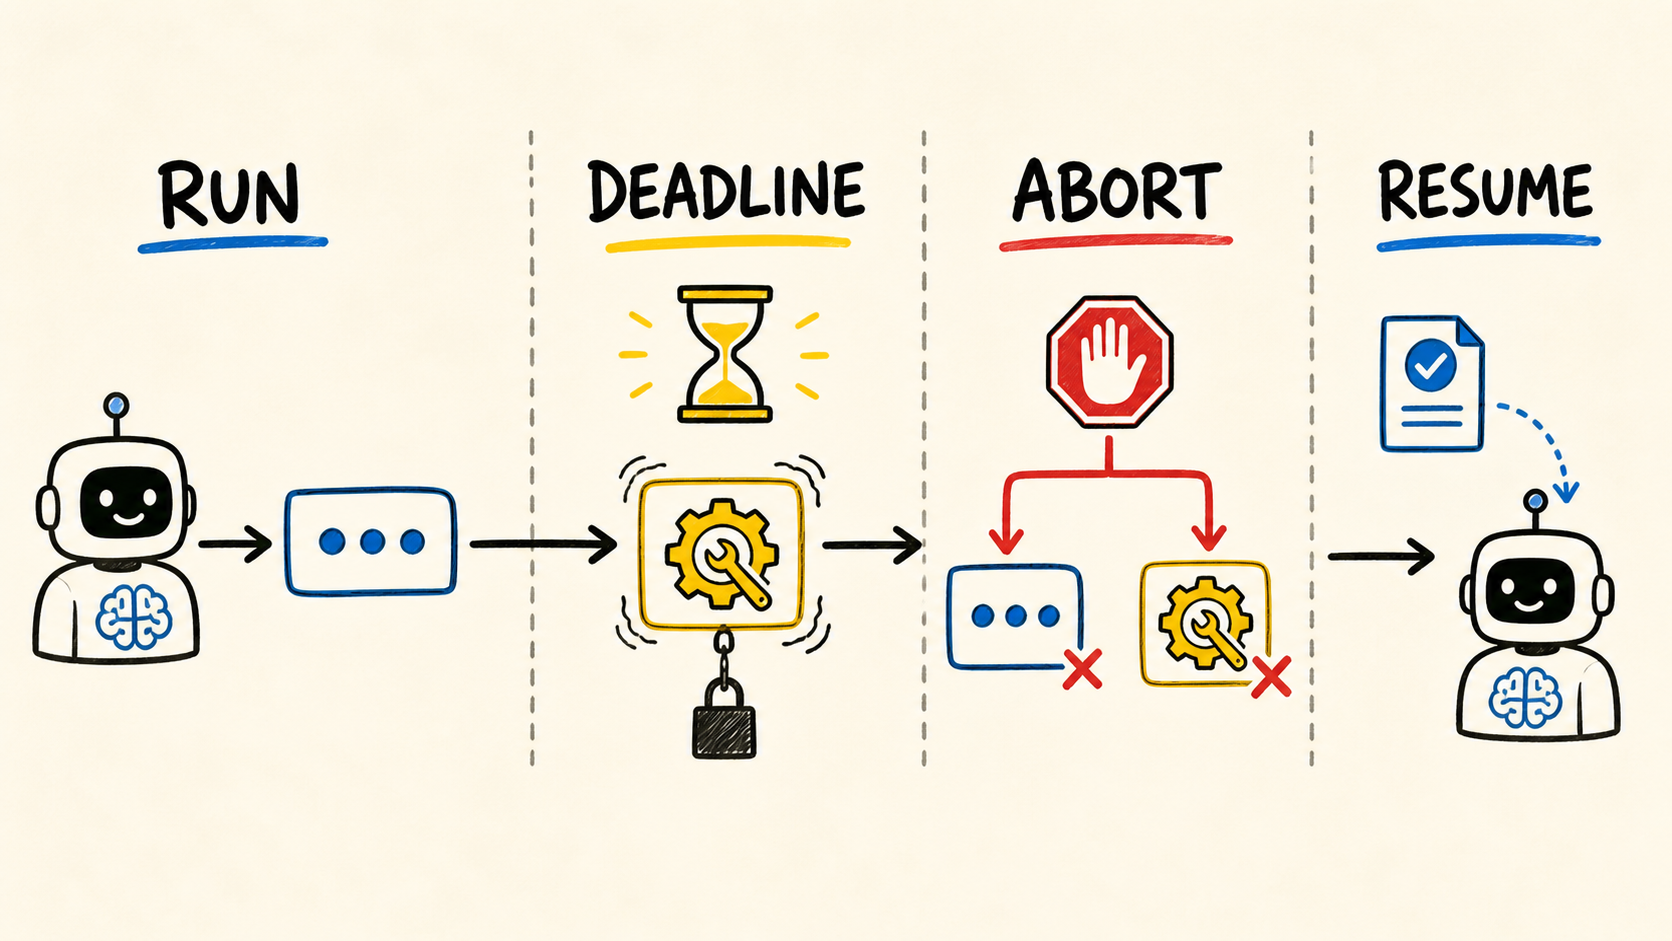
Estruture tools, system e histórico para acertar cache hits em cada tool step. Meça cached tokens, evite invalidar o prefixo e reduza custo de input no loop.
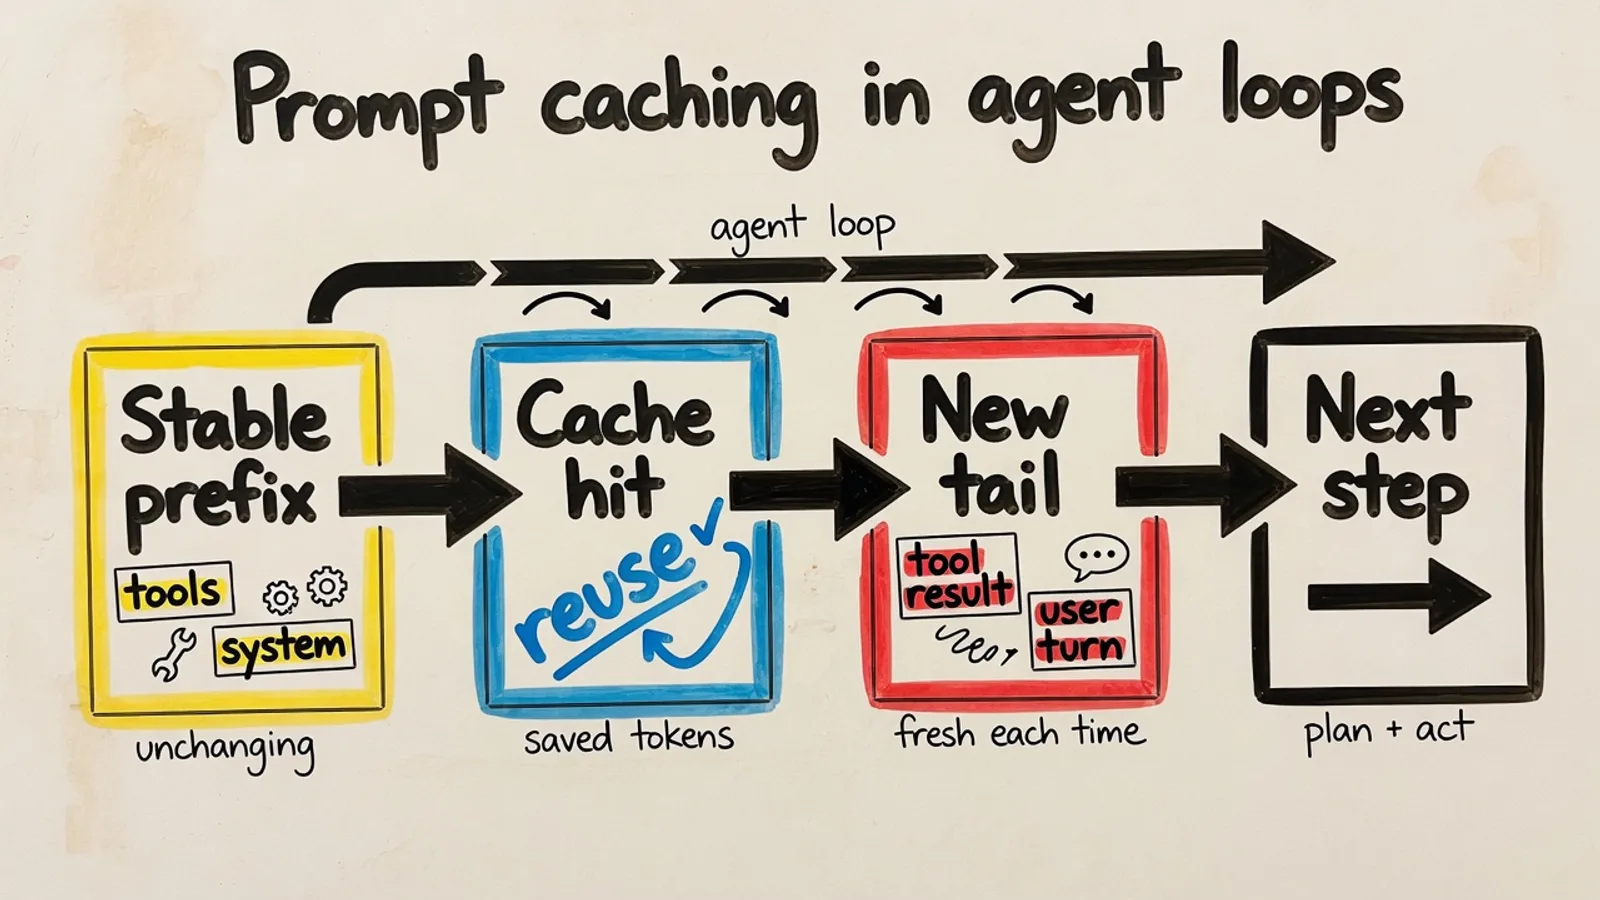
Monte um portfólio de software engineer com IA que mostre problema, arquitetura, testes, operação, falhas e decisões, não apenas uma demo gerada por agente.
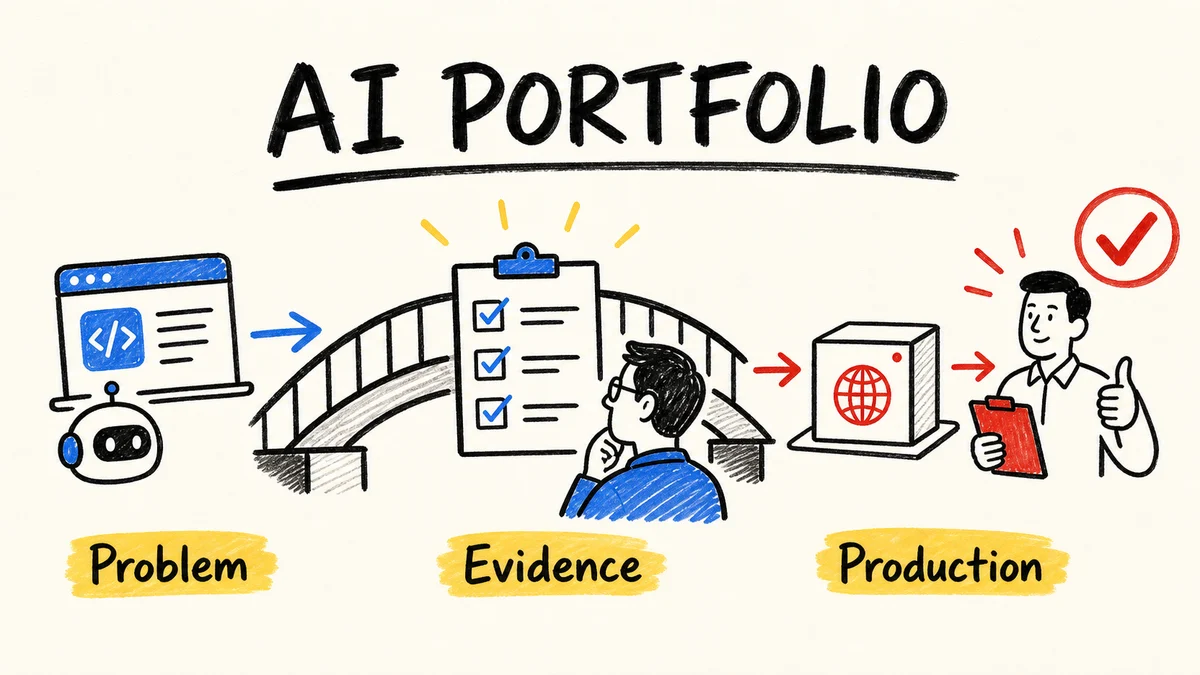
Compare Graphiti, RAG vetorial e PostgreSQL para memória de agentes de IA. Separe verdade, recuperação, histórico e verificação antes do prompt no sistema.
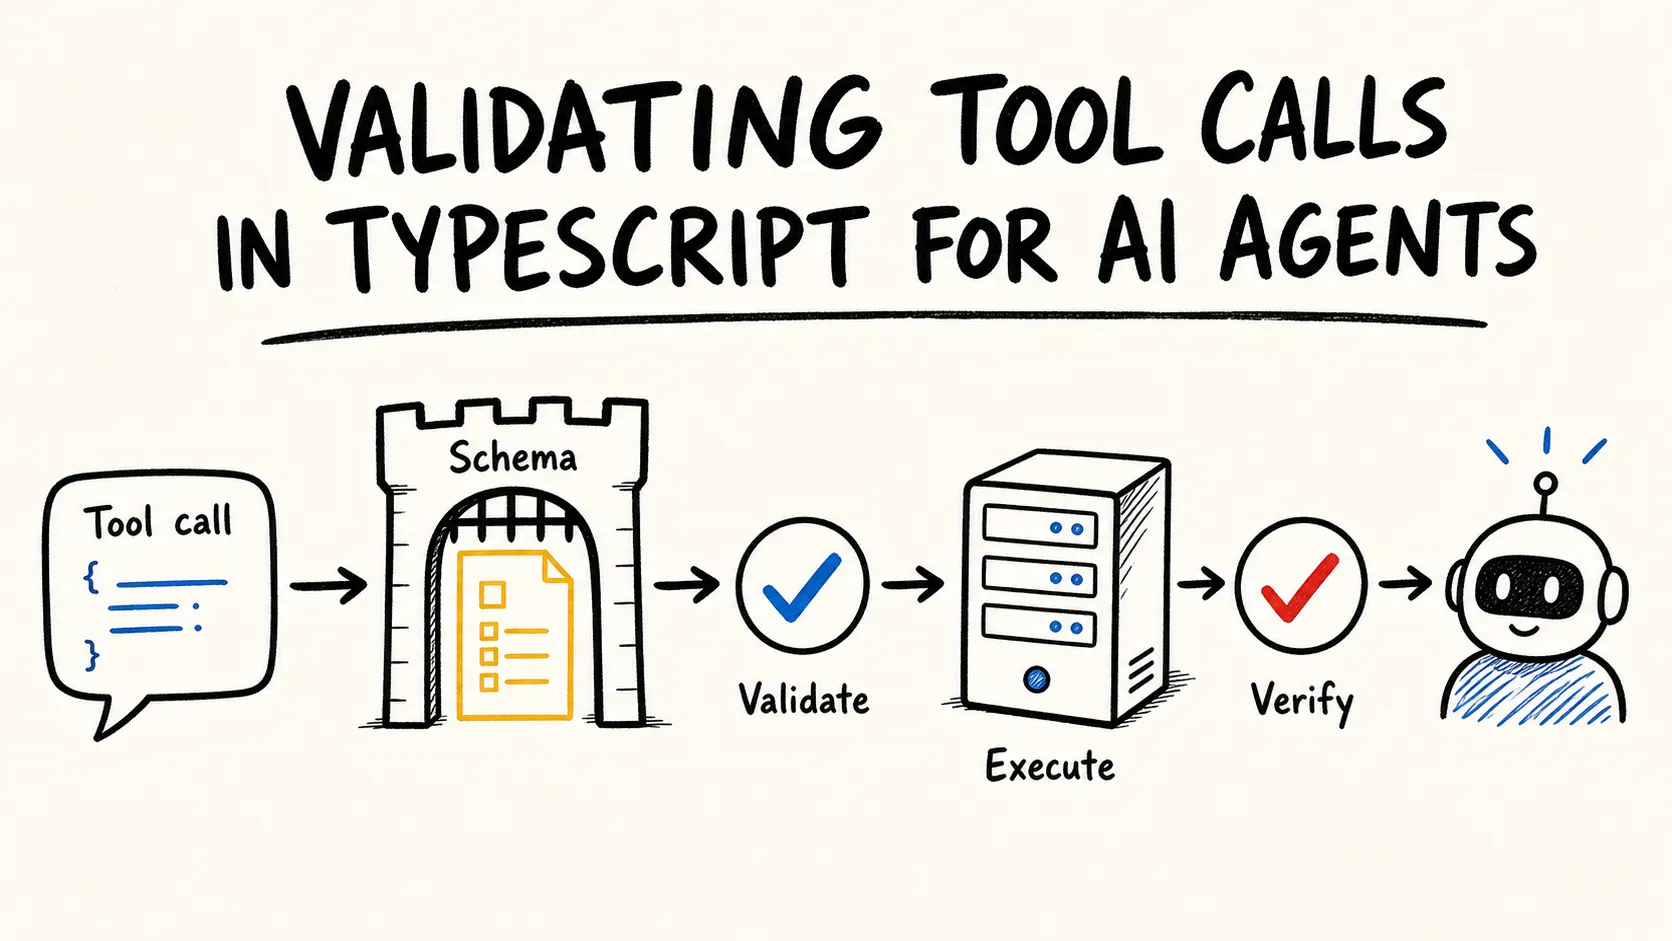
Valide tool calls de agentes de IA em TypeScript com Zod, erros estruturados, output seguro e retry limitado antes de tocar na sua API.
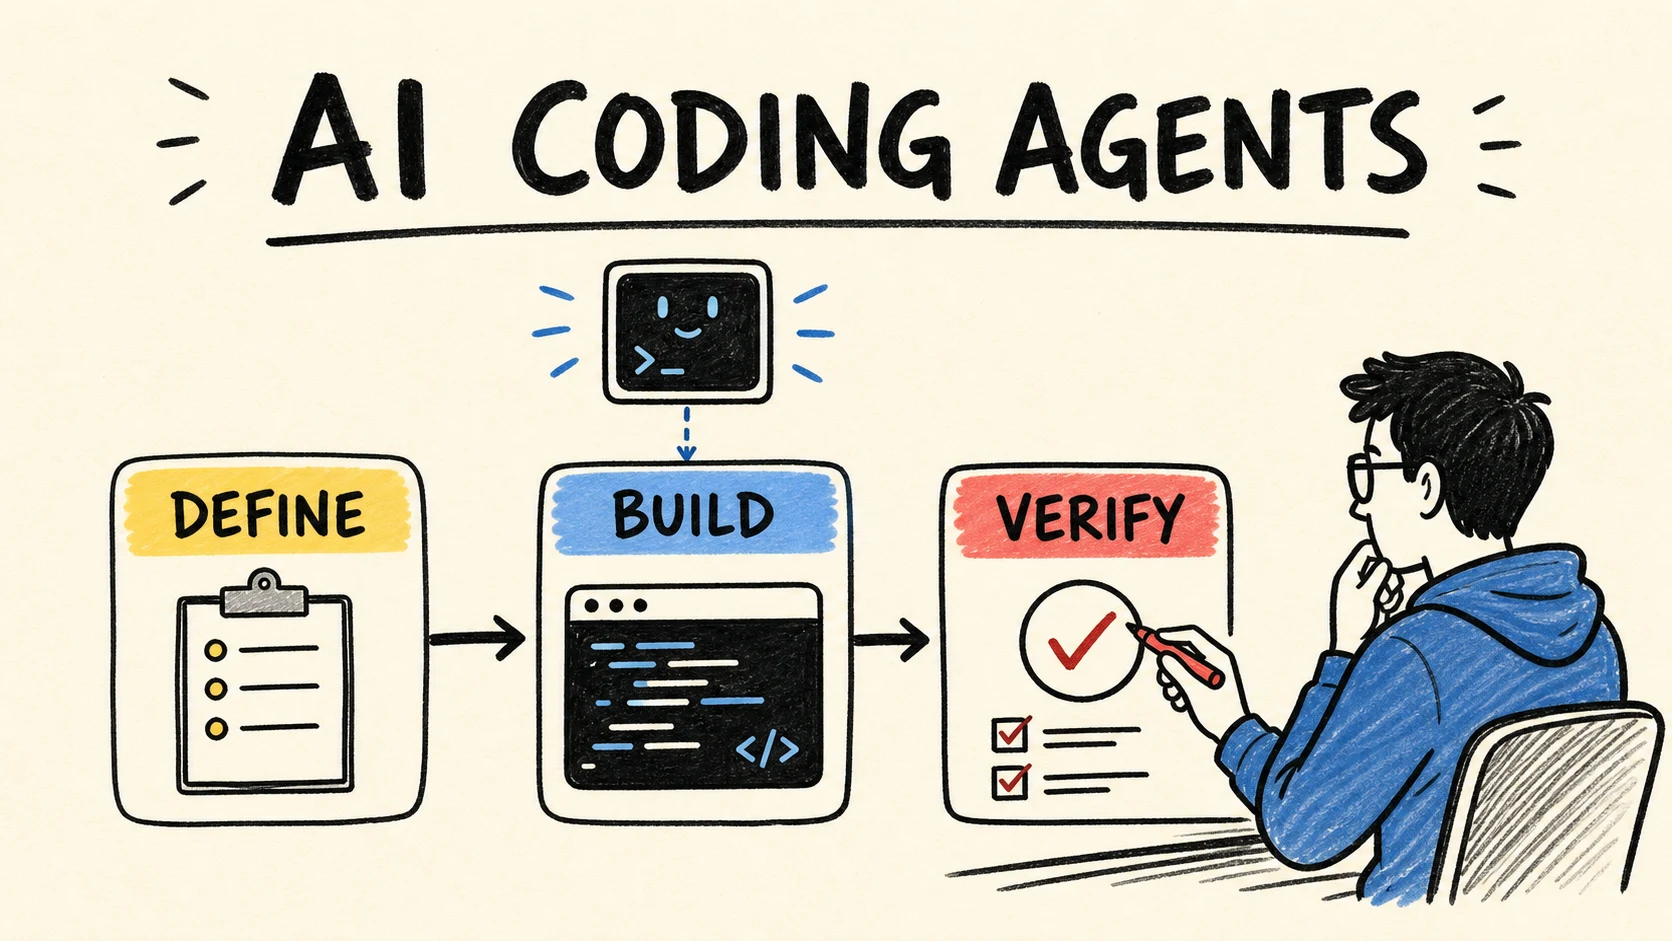
Descubra quais habilidades de engenharia de software continuam valiosas com coding agents: especificação, arquitetura, contexto, revisão, evals e operação.
Configure code review com IA no GitHub Actions usando Codex, permissões mínimas e jobs separados. Inclui YAML, verificação, erros e limites.
Crie um servidor MCP em TypeScript, teste no Inspector e conecte a Claude Code e Codex com esquemas, limites de saída e ferramentas somente leitura.
Em 2026, a Pillar publicou 7 escapes em 4 agentes; proteja host, Git, IDE, hooks, Docker e CI quando o agente escreve arquivos confiáveis no workspace.
Em 2026, 84% dos devs usam ou planejam usar IA; veja como revisar migration de agente no CI com dry-run, lint e rollback antes de chegar ao banco real.
Em 2026, GitHub relatou 60 milhões de revisões com Copilot; veja como criar observabilidade de agentes de código no CI com JSONL, OTel e prova segura.
Em 2026, GitInject documentou 11 ataques em 4 provedores; proteja agentes no GitHub Actions contra prompt injection em PRs com sandbox e segredos mínimos.
Em 2026, TDAD reduziu regressões de teste em 70%; monte evals de regressão para agentes de código com impacto, CI e prova de PR.
Em 2025, Cursor mediu 12,5% mais acerto com busca semântica; monte RAG sobre codebase com grep, símbolos, MCP e prova no PR.
Em 2026, estudo analisou 33.596 PRs agentic no GitHub; reduza abandono, duplicidade, escopo amplo e CI quebrado antes de pedir revisão humana mais segura.
Em 2026, a Sophos viu acesso a credenciais em 56,2% dos bloqueios de agentes; ajuste EDR, permissões e CI sem liberar segredos.
Em 2026, a Systima mediu cerca de 33 mil tokens antes do prompt no Claude Code; monte orçamento de contexto, MCP e subagentes com prova auditável no CI.
Em 2026, a AI Now mostrou RCE em Claude Code e Codex ao revisar repo de terceiros; isole permissões, sandbox, rede e CI com prova auditável no PR seguro.
Em 2026, o arXiv mediu até 85% de alucinação ao clonar repos; veja como travar origem, MCP e CI antes do agente executar.
Em 2026, a Wiz testou 6 assistentes de código; aprenda a revisar symlink, sandbox e aprovação antes que o agente escreva fora do workspace.
Em 2026, a 0DIN mostrou payload fora do repo; use quarentena de agente com sandbox, rede negada e segredos fora do setup.
Em 2026, pesquisa MCP achou 57 ameaças; monte allowlist por ferramenta, registro privado, CI e logs para agentes de código.
Monte loop self-correcting de agente no CI com logs curtos, sandbox, limite de tentativas e prova de PR revisável sem abrir diffs amplos nem perder controle.
Em 2026, GitLab mediu 85% vendo revisão como gargalo; use spec executável para fazer agentes de código provarem cada mudança.
Em 2026, Tenet relatou 2.388 organizações expostas; trate eventos Sentry via MCP como input hostil antes de deixar Codex ou Claude Code agir.
Claude Code documenta 3 cadências de hooks; use gates antes, depois e no fim do loop para reduzir risco real em agentes de código, MCP, shell local e CI.
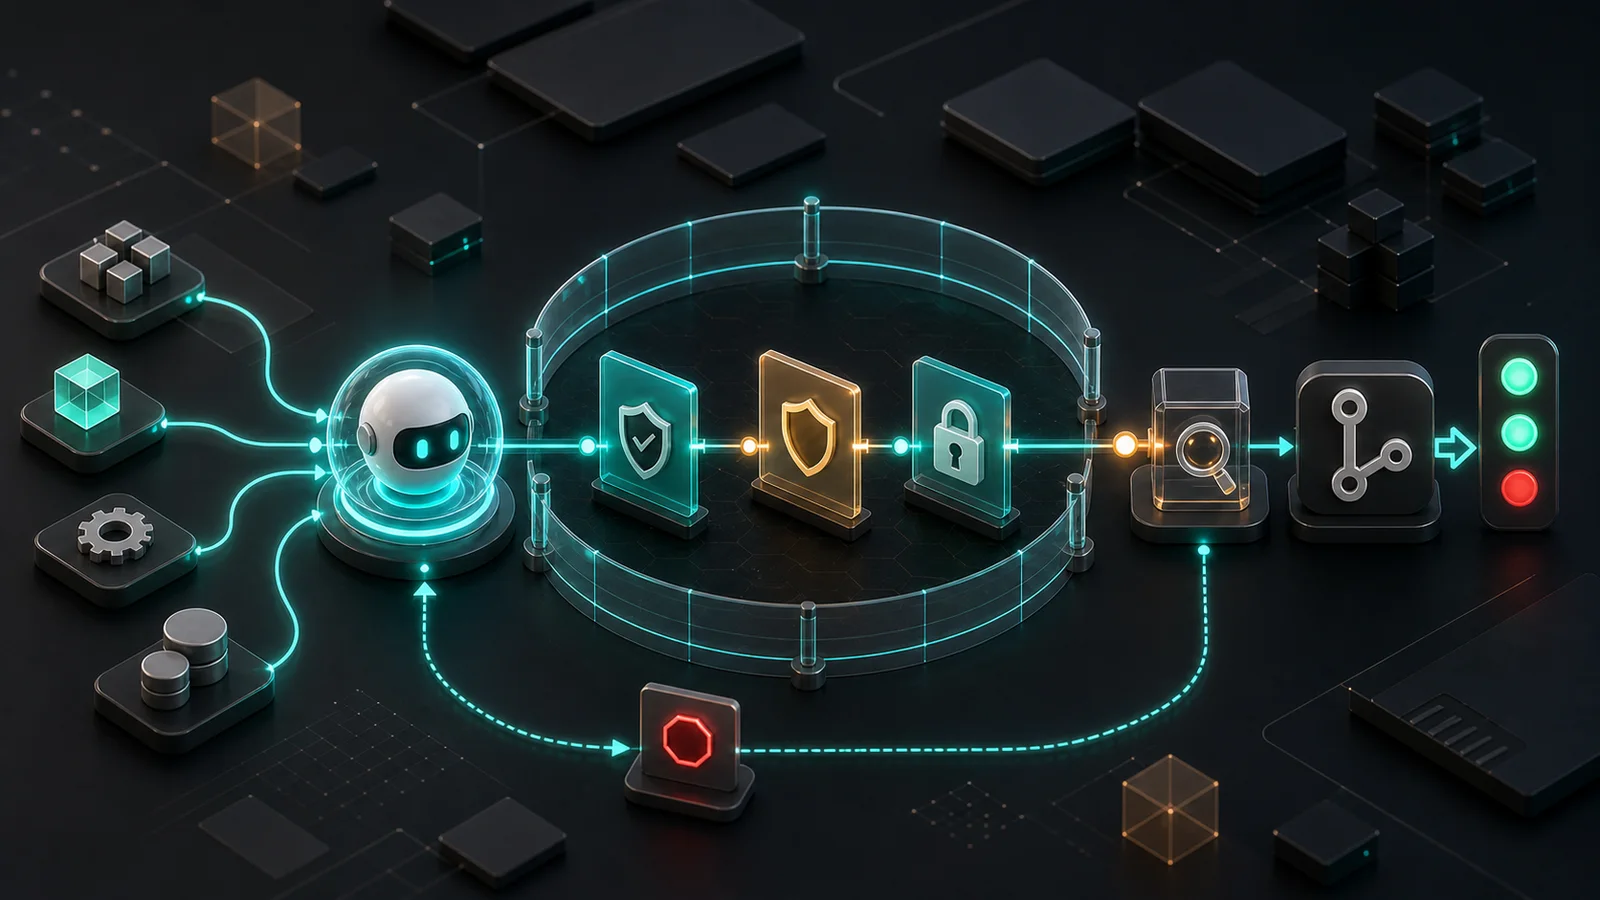
Em 2026, estudo mediu custo acima de 20% com contexto ruim; escreva um AGENTS.md enxuto para Codex e Claude Code testar melhor no CI sem inflar tokens.
Em 2026, 85% veem revisão e validação como gargalo; use fan-out de subagentes para migrar monorepos com prova, worktrees e evidência clara no PR final.
Em 2026, mais de 1 em 5 revisões no GitHub já passa pelo Copilot; use MCP de codebase RAG para dar contexto sob demanda aos agentes.
Em 2026, GitHub já viu 60 milhões de revisões com Copilot; monte evals de PR no CI para validar agentes antes do revisor.
Em 2025, a DORA mediu 90% de adoção de IA em times de software; monte contexto enxuto para agentes de código trabalharem melhor.
Em 2026, 85% dos devs citam revisão, edição e teste de código com IA como gargalo. Veja um harness prático para PRs confiáveis, com gates, MCP e subagentes.
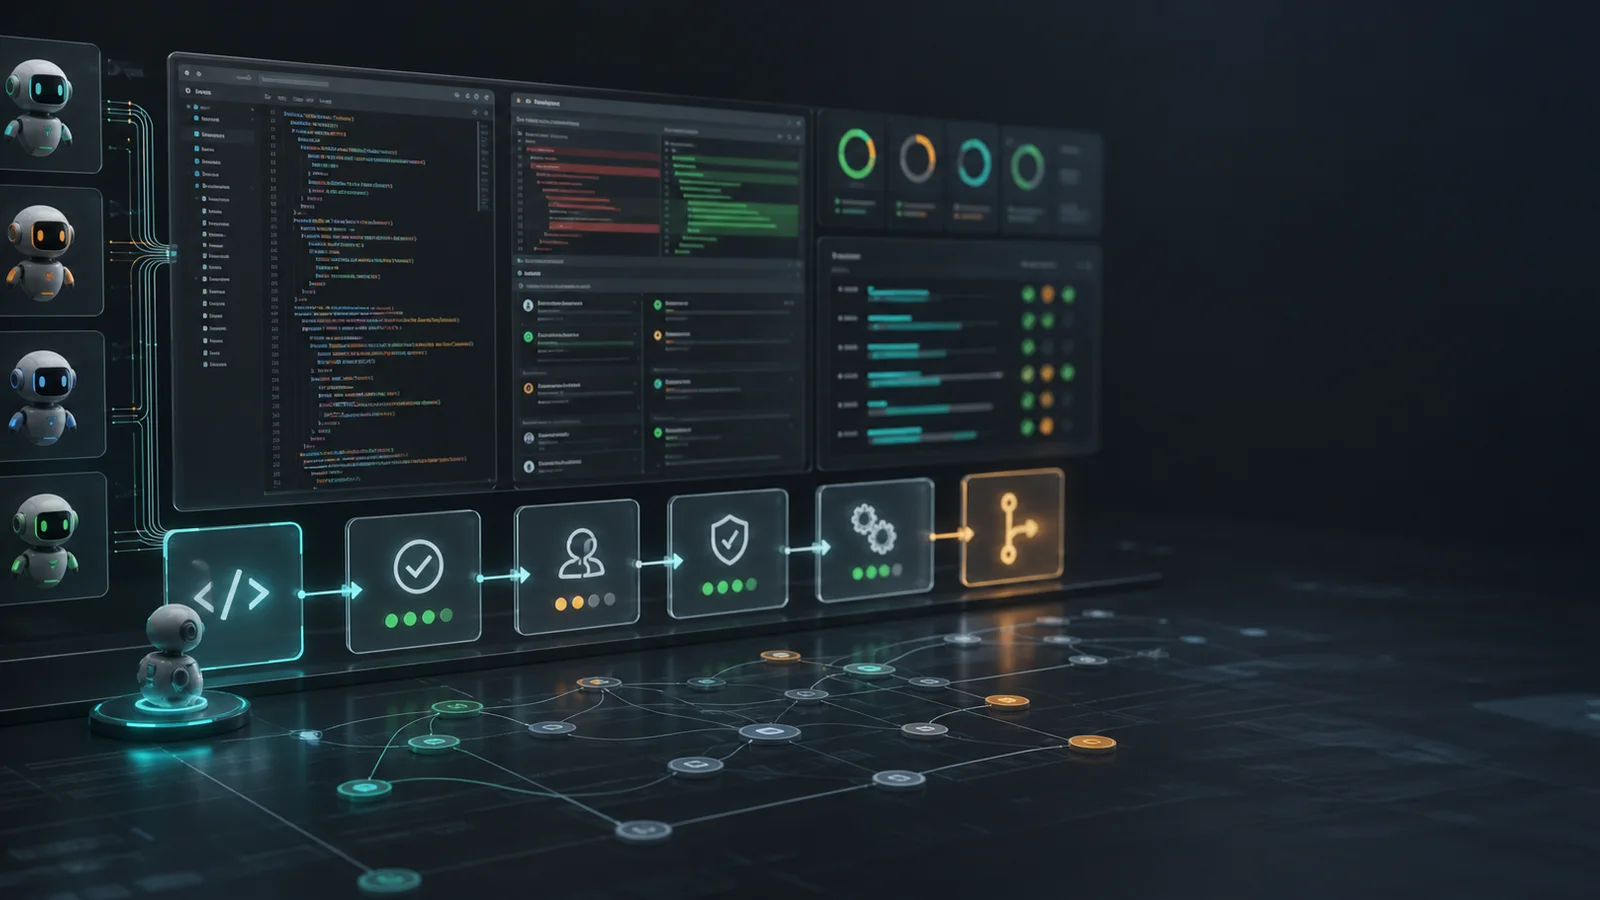
Claudiomiro é uma CLI com IA que executa autonomamente o ciclo de vida completo do desenvolvimento de software: análise de bases de código, planejamento e…
Um guia prático para construir um sistema de grafo de conhecimento nativo com MongoDB, S3 e LangChain que vincula entidades e relacionamentos para dar ao AI…
Mergulho profundo na implementação de um agente de IA fitness pronto para produção com LangChain.js: ferramentas estruturadas, prompting adequado e recuperação…
Descubra como o Langchainjs orquestra chamadas de ferramentas e funções com o paradigma chain-of-thought, com um exemplo prático de app de fitness.
Um mergulho profundo no Graphiti, o framework open-source de grafo de conhecimento temporal da Zep, com um blueprint completo para construir um Coach…
Saiba como contratar o ChatGPT Pro como desenvolvedor júnior a US$200/mês transformou meu fluxo de trabalho de engenharia de software, aumentando produtividade…